我们早就掉进「数据要用,但不能拿」的怪圈里
互联网发展了二十年,前半段大家都在抢数据,抢来就存在自己库里,想用就用,想卖就卖。那时候没人管,用户也没概念,你注册个APP点个同意用户协议,根本不会看里面写了什么。
现在不一样了。《个人信息保护法》出来了,用户也怕了,昨天刚搜了个不孕不育,今天全网页都给你推相关广告,谁不膈应?
但是你不用数据也不行啊。电商平台要给你推你想买的东西,医院要联合做新药研发,银行要给你批贷款得看你有没有还款能力,医保要异地结算得调你外地的就医记录,这些都得用数据。
一边是不用数据玩不转,一边是拿了数据就违法,就出事。这不就是死循环吗?
原来的解决办法是什么?脱敏。把你的名字身份证号去掉,以为就安全了?前几年好多案例,说是脱敏的数据,只要结合别的公开数据,分分钟就把你个人信息扒出来。根本挡不住有心人。
隐私计算到底是怎么破局的?说穿了其实很简单
说实话我第一次看到这个名词,以为是那种专门计算你隐私值多少钱的玩意,笑了半天。后来搞懂了才反应过来,人家说的是,在不泄露原始隐私数据的前提下,完成对数据的计算利用。哦,原来如此。
打个通俗的比方:你有一把开你宝箱的钥匙,我要算你宝箱里有多少金子,原来的做法是你把金子拿出来给我数,数完我偷偷摸走两块,你也不知道。
现在隐私计算的做法是,我把秤给你送过去,你自己在锁着的箱子里称好,只把总重量告诉我,金子全程还在你箱子里,钥匙还在你手里,我半毛钱都碰不到。对不对?
就是这么个理。那些什么联邦学习、安全多方计算、同态加密,一堆拗口的名词,不用记,你只要记住核心:原始数据永远不离开你的可控范围,只用计算结果出来干活。
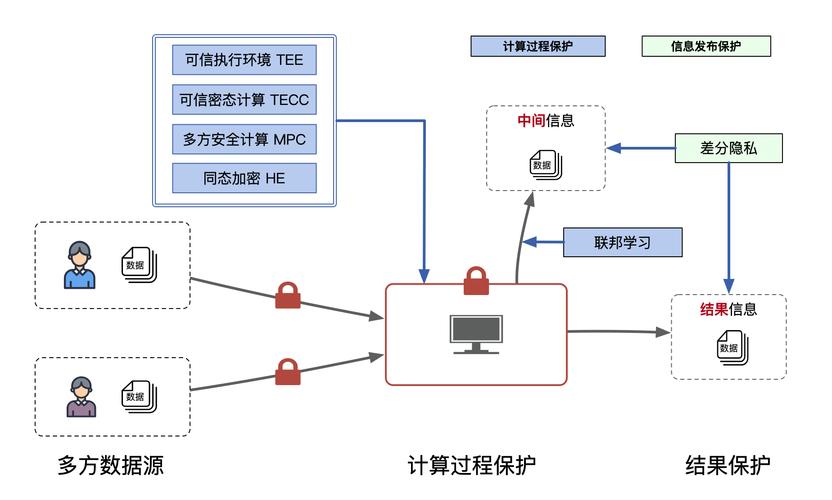
刚才说的医保异地结算,就是这个玩法,你的数据还存在原来的医院,只是把需要结算的那部分结果传过来,原始的病历、诊断记录啥的,谁都拿不到。还有银行批贷款,你在互联网平台有消费记录,在银行有存款记录,双方要合起来算你的授信额度,不用把各自的数据交给对方,算完直接出结果就行了。
我第一次搞懂这个逻辑的时候,真觉得这就是为当下量身定做的技术。太准了。刚好踩中了「要用数据但不能拿数据」的那个痛点。
别被营销号忽悠,这几个误区得捋清楚
不过话说回来,现在资本追热点,什么火就把什么往神了吹,好多说法都跑偏了,得掰扯清楚。
第一个误区,说隐私计算就是100%安全,绝对不会漏。哪有这么绝对的事?技术都是人做的,要是算法留了漏洞,或者加密环节出了问题,还是有可能出问题,只是比原来把数据全交出去安全了好几个量级罢了,别吹成神。
第二个误区,说隐私计算只是给大厂和监管用的,跟咱们普通人没关系。你以为你现在刷短视频,能拿到合你口味的个性化推荐,又不会把你的私下聊天、浏览记录全裸给平台?现在很多主流互联网公司的推荐广告,都在用隐私计算做本地化模型训练,你的原始浏览数据根本不用传到平台服务器,就能算出你喜欢什么类型的内容。这不就是跟你我息息相关吗?
第三个误区,说隐私计算就是为了藏数据,犯罪分子能用它躲调查。其实真不是,隐私计算只是不让无关的第三方拿到你的原始数据,该配合监管调查的时候,该溯源还是能溯源,它保护的是守法普通人的隐私,不是犯罪分子的遮羞布。
我接触过几个做隐私计算的团队,一半以上都在吐槽,现在行业里炒概念的太多,真干活的太少,好多公司PPT做的漂亮,落地场景没几个,就是拿概念割融资。
但你不能因为这帮凑热度的,就否定这个技术本身。我们进入数据时代这么久,数据已经成了能赚钱的生产要素,可原来的模式就是把数据抢来藏起来当黑产,这条路早就走不通了。隐私计算就是给大家指了一条新路:既能把数据用起来产生价值,又能把每个人的隐私牢牢锁在自己手里。
下次你再刷短视频刷到合心意的内容,再去办事几分钟就调完了外地的记录,不妨多想一想,你能舒舒服服用这些服务,又不用天天担心自己的隐私被卖去小黑屋,其实就是这个看不见的技术,在暗地给你兜着底呢。
作者|科技
排版|科技
审核|知知