上周在公司楼下的奶茶店点单,我刚站到柜台前,店员抬头就笑,”还是三分糖少冰加珍珠?”我当时后背一麻。我上次来是三个多月前,既没留手机号,也没办会员,怎么就被记这么清楚?后来跟店里的熟客聊才知道,只要你用微信、支付宝付过一次款,哪怕是半年前的交易,系统都会自动给你的支付账号打上口味标签,存在商家的用户池里——这些标签转头就会打包卖给周边的健身房、少儿培训机构,甚至连你上次买奶茶的时候带了个穿校服的小孩,都会被记成”家有学龄儿童”的精准标签。
你以为”删了数据”就安全?根本不是
很多人遇到这种情况,第一反应是回去把APP的权限全关了,把之前的支付记录删干净,觉得这样就能把自己的痕迹藏好。根本没用。
之前有个做社区工作的朋友跟我吐槽,辖区里的老人去做一次免费的血糖筛查,过不了一周就会接到降压药、血糖仪的推销电话。老人说我体检完连报告都没留,怎么信息就漏了?

问题的核心从来不是你藏不藏得住自己的原始数据,而是只要数据需要流通、需要被用来计算,就必然会出现泄露的口子。
以前大家解决这个问题的办法特别简单粗暴。
要么就把数据全锁在自己的系统里,谁也不给——结果就是各个机构之间全是数据孤岛,离着三公里的两家医院,要统计同一种降糖药的临床有效率,得各自重新招几百个病人做调研,钱花了好几倍,最后出来的结论还因为样本量不够站不住脚。
要么就把数据全量搬出来共享——结果就是所有人的隐私直接裸奔,你买过什么药、去过哪些地方、每个月赚多少钱,全摊在台面上,谁路过都能瞟一眼。
这种两难的局面其实卡了行业好多年,大家都知道数据是能创造价值的生产资料,但谁都不敢真的把数据拿出来用,毕竟一旦出了隐私泄露的事,再大的公司也兜不住用户的怒火。
所谓”黑盒计算”,根本不是给数据套个壳
第一次听”隐私计算”这个概念的时候,我以为就是把数据用密码锁起来再传输——毕竟传统的加密传输大家都熟,就是你传文件的时候加个密,对方收到了再解密看明文,本质上还是把原始数据完完整整交了出去,该漏还是漏。
真的蹲下来把技术逻辑摸清楚才发现,完全不是一回事。
隐私计算的核心逻辑,是让数据从”能被看见”变成”能被使用但不能被看见”。
你可以把它想象成一个焊死的黑盒子,每个参与计算的机构,都把自己的原始数据锁在这个黑盒子里,不管是谁,都没法打开盒子翻里面的内容。如果要算某个共同的结果,比如不同医院的糖尿病患者用药效果、不同银行的用户信用评分,就把要计算的逻辑直接递到黑盒子门口,等里面算完了,只把最终的结果递出来就行。
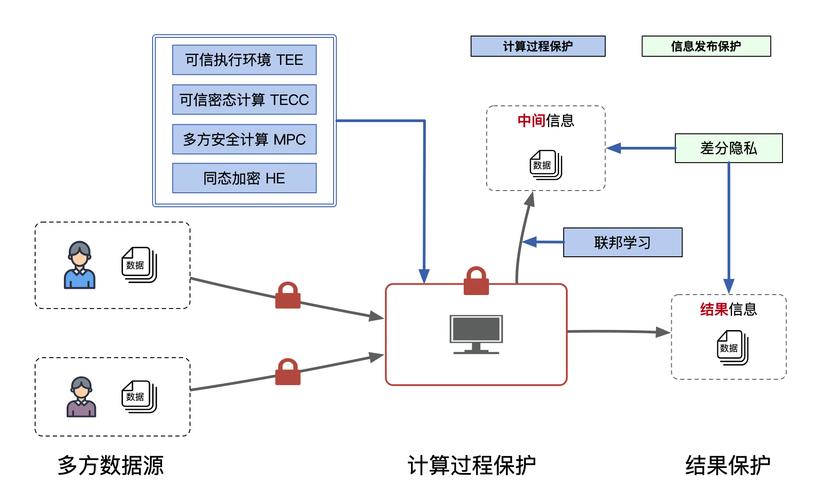
说真的,我第一次看到这个流程演示的时候,比当年第一次接触区块链的时候还兴奋。区块链是把所有交易账全公开记在链上,谁都能查,本质上还是”可见”;但隐私计算是把所有原始数据全关在本地,连系统的运维工程师都碰不到用户的原始信息,只有最终的计算结果能流出来——这才是真的踩在普通人的痛点上。
之前了解到的一个医保和连锁药店的合作场景就特别典型。之前医保部门要核查药店有没有刷医保卖非药品,按照老办法,得把所有药店的交易明细、所有参保人的购药记录全拉到一个集中服务器上核查,那么多敏感数据集中堆着,只要有一次管理漏洞,就是天大的事。用隐私计算跑流程之后,药店的每笔交易数据都存在自己的本地服务器里,医保的核查规则直接进到每个药店的系统里运行,最后只把”哪些交易不符合规定”的异常结果报给医保部门。从头到尾,参保人的姓名、买了啥、花了多少钱,根本不会走出药店的本地系统。
没有天网恢恢的公开账本。
没有层层审批的集中数据库。
只有关得死死的本地数据,和算完就走的计算逻辑。
别被吹上天的概念骗了,它现在还有好多没补的窟窿

现在但凡跟数据沾点边的公司,都要把”隐私计算”挂在官网首页,好像只要有了这四个字,所有的隐私问题都能迎刃而解。真不是。
第一个坑就是所谓的”黑盒”根本不黑。很多公司搭的隐私计算节点,本质上就是自己控制的中心化服务器,你以为自己把数据锁在本地了,结果锁的钥匙是平台方给的。哪天平台说要做合规检查,说要验证一下黑盒子里有没有违规数据,直接就能把锁拧开,里面的内容看得一清二楚。
第二个坑是计算效率实在跟不上。之前跟一个做技术的朋友算过,同样是算两个机构的联合用户画像,用传统的集中式数据库跑,可能半小时就能出结果;换成隐私计算的流程,要三个多小时才能跑完。要是赶上电商大促、银行年终结算这种需要高并发计算的场景,这点速度根本顶不住。
还有更扯的,有些公司把最基础的”数据脱敏”就包装成了隐私计算。所谓的脱敏,就是把用户的真实姓名换成一串随机代码,听起来好像把身份隐去了,结果那串代码是跟用户的账号永久绑定的,顺着代码就能把这个人所有的消费、行为记录全串起来,这哪是黑盒啊,这就是给数据贴了个”请勿触碰”的纸条,转头该拿还是拿。
不过话说回来,哪有刚落地的技术是完美的?你看最早的移动支付刚出来的时候,大家也怕钱被偷、码被换,现在不也天天扫码买奶茶。
之前有个做产品的朋友问我,普通人天天听隐私计算,到底能拿到啥实实在在的好处?
我跟他说,最直接的感受就是,下次你去银行申请消费贷,银行不用把你所有的消费记录、社保缴纳记录、甚至外卖订单全扒出来,逐行看你有没有还款能力——只要在各个数据来源的黑盒子里跑一遍你的信用评分,拿到分数就行,不用把你上个月给猫买了多少钱的罐头、给游戏充了多少皮肤,全摊在银行的柜台上供人翻看。
其实现在好多人把隐私计算吹成下一个万亿级风口,好像靠这个技术能赚多少快钱。但我总觉得,这个技术本来就不该是用来赚快钱的。
它就像你家的门锁。
不是用来给你在邻居面前炫耀的。
是让你晚上睡觉的时候,不用总怕有人偷偷翻你家抽屉。
作者|科技
排版|科技
审核|阿辰