 大讲堂

某新势力车企2023年Q2就拿到了国家信息安全漏洞库(CNNVD)通报的车机系统越权访问漏洞,按要求30天内要完成修复推送。结果呢?OTA通道磨磨蹭蹭到今年Q1才完成全量覆盖,中间隔了8个月。
有白帽子在漏洞公示后半个月就把利用代码传到了暗网,明码标价2000刀一份。
没出事是运气好。真要是哪个黑客顺着这个漏洞摸进去,远程解锁车门、控制车载系统,最后算下来的赔偿,够他们给全量用户做10次OTA了。
没人真的把“修漏洞”当核心安全能力
我接触过的上百家企业里,90%以上的安全预算都花在了“看得见的地方”:买能投在汇报PPT里的态势感知大屏,买能挡住外部扫描的防火墙,买能做合规审计的安全管理平台。真到了漏洞修复环节,全是踢皮球的扯皮。
安全团队发了高危漏洞通告,业务团队第一反应是“现在系统跑着大促活动,动一下崩了谁负责?”。IT运维团队的理由更实在:“补丁打上去和现有系统兼容性出问题,造成的业务损失我们兜不住。”最后一拖再拖,直到漏洞被公开利用,监管罚单寄到公司,才慌慌张张拉着团队连夜打补丁。
没人算过这笔账:一次因为漏洞没修造成的业务中断,损失可能是每年安全预算的10倍都不止。但就是没人愿意为了“防患于未然”的修复工作,提前掏这个成本。

漏洞修复从来不是“打个补丁那么简单”
很多人对漏洞修复的认知,还停留在“厂商发个补丁包,用户下载安装重启就完事”的阶段。真进了行业才知道,这里面的技术边界,比普通人想的宽太多了。
从底层往上数,漏洞分布在整个IT栈的每一层:最底下是芯片、固件层面的硬件漏洞,往上是操作系统内核、中间件的系统级漏洞,再往上是业务应用、第三方组件的代码漏洞。每一层的修复成本、难度,根本不在一个量级。
比如前几年爆出来的Rowhammer内存越权漏洞,根本不是装个系统补丁就能解决的。这个漏洞的成因是内存单元的物理电路干扰,要从硬件逻辑层面做修复,老设备的内存控制器根本不支持相关指令集,最后要么换主板,要么接受漏洞敞着。
更难的是占国内IT系统存量40%以上的遗留系统。我之前对接过一个长三角的制造工厂,2017年上线的核心生产PLC,对应的外资厂商早就退出中国市场了,连售后团队都撤了,现在设备上跑的还是Windows XP嵌入式版本,里面列了200多个高危漏洞。你让他怎么修?总不能把整条价值几个亿的生产线拆了换设备吧?
这就是现在整个行业的核心瓶颈:遗留系统的补丁缺失,已经成了漏洞修复绕不开的坎。传统的打补丁的方式,在这些老系统上根本用不了。
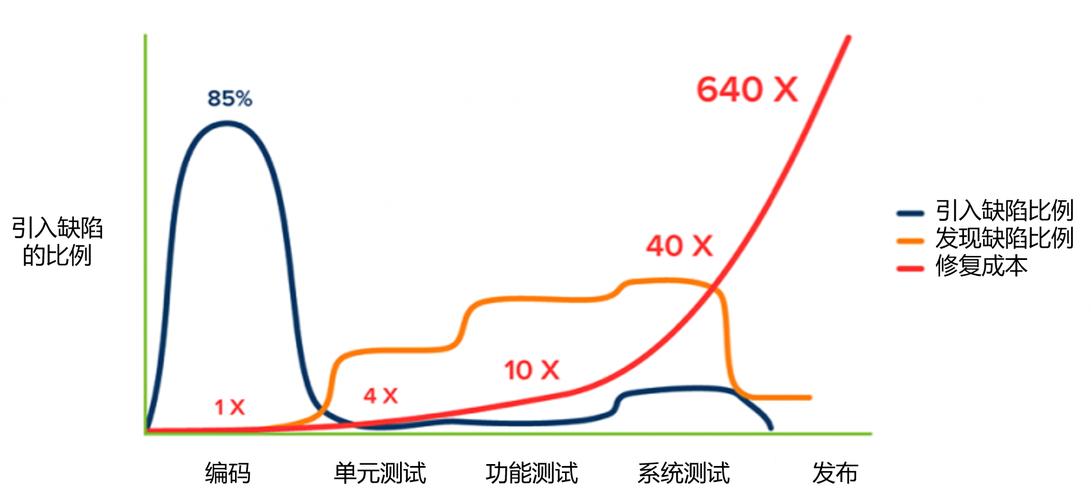
漏洞修复正在从“成本项”变成新的产业生意

之前漏洞修复都是安全厂商的附赠服务,买个防火墙送你几次漏洞扫描,修不修随便你。这两年风向彻底变了。
监管是最核心的推手。等保2.0里明确要求,关键信息基础设施的高危漏洞修复时限不能超过7天,一般行业的企业高危漏洞修复时限不能超过30天。达不到要求的,直接开罚单。去年某省的省级政务云,因为3个高危漏洞超过半年没修,直接被全省通报,分管信息化的副主任都被约谈了。
硬约束之下,企业对漏洞修复的需求突然就爆发了。
现在整个产业链已经长出了新的细分赛道:做虚拟补丁的服务商,不需要修改原有系统的代码,也不需要停机重启,只要在系统前面架个流量网关,就能把已知的漏洞利用流量拦下来,适合老的遗留系统;做AI自动修复的团队,能通过大模型自动分析漏洞成因,生成适配的补丁,把原来需要工程师花几天做的修复工作,压缩到几小时;甚至还有专门做漏洞修复效果验证的第三方机构,帮企业查清楚到底是真的把漏洞堵上了,还是只是做了表面功夫骗过了扫描工具。
现在这个细分市场的规模,每年保持30%以上的增速,去年已经摸到了百亿规模的门槛。之前谁能想到,“修漏洞”这种看起来上不了台面的运维工作,能做成这么大的生意?
不过话说回来,这个赛道现在的混乱程度,真的能把人吓出冷汗。
有多少所谓的漏洞修复服务商,收了客户几十万的服务费,就是拿公开的开源漏洞库扫一遍,给个几十页的PDF报告就算交付了?连最基础的漏洞复现验证都不做。更离谱的,还有服务商故意把低危漏洞标成高危,哄着客户多买修复服务。
更严重的是背后的伦理灰色地带。之前见过几个号称“白帽黑客”的人,发现了企业系统的漏洞,不按规定报给厂商,反而直接找企业开价,要价几百万才愿意把漏洞细节交出来,不然就把漏洞公开给地下黑产。这哪是安全研究,这是赤裸裸的敲诈。
还有个更讽刺的现状:现在行业里根本没有统一的漏洞修复效果评估标准。你说你修完了,是真的从根源上把漏洞堵死了,还是只是把漏洞对应的端口封了一半,让扫描工具扫不出来就算完事?之前有个城商行的客户,花了几百万做全量漏洞修复,结果半年后被黑客用同一个漏洞攻破核心系统,查了半天才发现,他们所谓的修复,就是改了下Web服务的返回头,根本没碰漏洞本身的代码逻辑。
站在现在往后面看3到5年,这个行业的变化肯定比所有人想的都快。
第一个变化,漏洞修复会从“事后救火”变成“前置嵌入”。现在的软件开发流程,都是写完代码测完就上线,后面出了漏洞再临时补。以后肯定是把漏洞检测和修复的能力,直接嵌到DevOps的全流程里,每写一段代码就自动做安全扫描,从根源上减少需要修复的漏洞数量,而不是等系统上线了再擦屁股。
第二个变化,AI会把漏洞修复的成本直接打下来。之前修一个复杂的应用层漏洞,需要资深安全工程师花好几天逆向分析,写适配的补丁。现在大模型已经能做到自动分析漏洞的成因,生成对应的虚拟补丁,甚至直接帮开发团队修改问题代码,修复效率至少能提10倍。以后可能一个安全工程师,就能管几百个系统的漏洞修复工作,根本不需要养那么多运维团队。
第三个变化,也是最容易被忽略的:监管会把漏洞修复的责任链彻底捋顺。之前企业修漏洞,是自己的事,出了事自己担。以后肯定会明确,软件和硬件厂商是漏洞修复的第一责任人,不能把所有的修复成本都甩给用户。比如之前泛滥的智能摄像头漏洞,很多厂商卖完设备就不管了,用户买回去之后出了漏洞根本没人修,最后被黑客拿来做僵尸网络。以后这种情况,肯定要厂商承担连带责任,甚至要求厂商必须提供至少5年的漏洞修复支持,不然根本不让产品上市。
说真的,我们做了这么多年产业报道,见过太多企业把大笔的钱砸在花里胡哨的安全项目上,屏幕上转着3D的城市安全地图,汇报的时候讲得头头是道。真遇到黑客打进来,才发现最基础的高危漏洞都没修。
安全哪有什么花里胡哨的技巧?
把该补的补丁补好,把该堵的漏洞堵上,就已经超过90%的同行。
作者|大讲堂
排版|大讲堂
审核|知知