 大讲堂

上周跟做金融风控的朋友吃南京大牌档,他吐槽说现在跟城商行对接联合风控项目,光合规流程就走了三个多月。
每传一次脱敏后的用户字段,要签五份保密协议,还要过两轮数据安全审查。
等所有流程走完,脱敏剩下的字段连风险模型的输入要求都达不到。
他夹着一块美龄粥,问我:你们天天跑科技会,就没见过那种不用把数据拿出来,就能直接算结果的技术?
我当时咬着盐水鸭,半天没接话。
因为这事儿说穿了,就是同态加密要干的活。
先掰扯清楚,同态加密到底”神”在哪
很多人第一次听同态加密,会觉得这是互联网公司编出来的营销概念。
真不是。
传统加密的逻辑特别好懂:你把写着数字的纸条锁进铁盒子,要算这些数字的总和,你得先把盒子打开,把纸条拿出来,算完之后再把新的数字写在纸条上,重新锁回盒子。
这整个过程里,只要盒子打开的那几秒被人偷看了,你纸条上的所有数字就全泄了。
那同态加密是啥?
就是你根本不用开盒子,直接对着锁着的盒子敲敲打打——做加法也好,做乘法也好,哪怕是跑个复杂的分类模型,等你敲完,把盒子打开,里面的数字结果,跟你把所有纸条拿出来算的一模一样。
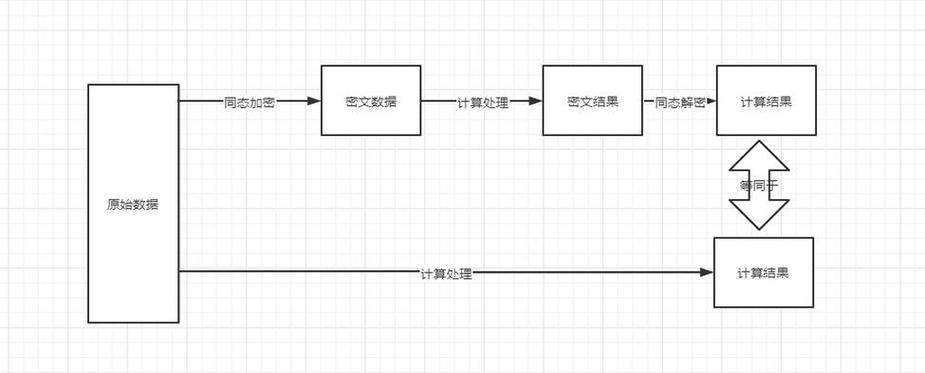
说真的,第一次看到这个原理演示的时候,我鸡皮疙瘩都起来了。
这哪是加密啊。
这是给数据穿了件全封闭的防弹衣,从数据生成的那一刻起,到最终计算出结果的全链路,根本不需要把防弹衣脱下来。
但别把它吹成万能药。
从1978年密码学家提出同态加密的概念,整整过了30年,2009年才有人做出第一个可实用的全同态加密方案。这中间的30年,多少顶尖的密码学家熬到头发全白,都没跨过去那道坎。
现在业内把同态加密分成两类:一类是半同态,只能做固定类型的计算,比如只能做加法,或者只能做乘法,性能还能看;另一类是全同态加密,能做任意复杂的计算,但是性能拉胯到离谱。
目前最大的技术瓶颈,就是全同态加密的计算效率。同等任务下,它的运算耗时是明文的上千倍,存储开销更是高到没边。你要是用它跑个大语言模型的推理,可能等你算完输出结果,行业的热点都换了三轮了。
产业化进度,真没PR稿吹的那么快
每次参加隐私计算的行业会,十家有九家的PPT上会写”已落地同态加密解决方案”。
真问两句就露馅。
我去年在上海参加过一个闭门对接会,某做隐私计算的创始人拍着胸脯说,他们的全同态方案已经落地三个股份行的核心业务系统。
结果旁边坐的某城商行的科技处长当场拆台:”你那个方案我们去年测过,跑个千万级样本的联合风控模型,要算整整12个小时。我们原来明文跑只要12分钟,这要是上线,风控团队不得天天打12345投诉?”
全场笑成一片。
这就是现在的真实现状。
很多厂商把半同态的落地案例,包装成全同态的成熟应用。比如现在银行之间做跨机构的存款余额联合统计,用个只能做加法的半同态方案,把各机构的加密余额加总,这个确实能用,性能也够——毕竟加法的计算复杂度低,就算是密文算,速度也差不了太多。但你要是想跑个复杂的机器学习模型,做个细粒度的用户信用评分,半同态根本扛不住,全同态的性能又达不到生产要求。
海外的进度其实也差不多。微软早在2017年就把同态加密的接口放到了Azure云服务上,IBM也搞了专门的同态加密开发工具包。但这些服务上线快六年了,没有一家公司在财报里单独披露过同态加密相关的收入——为啥?
贵啊。
密文计算的成本是明文的几十上百倍,除非是有极端合规要求的客户,谁没事花这个冤枉钱?
不过话说回来,技术迭代的速度确实比很多人预想的快。从2009年的第一代全同态方案,到现在的第三代、第四代,性能已经比刚出来的时候提升了差不多五个数量级。现在已经有创业公司在做专门的同态加密硬件加速卡,把原来需要CPU跑几个小时的计算任务,压缩到几分钟以内。
这个进步速度,其实跟2010年前后的人脸识别技术很像——一开始都是实验室里的技术,性能不够,成本太高,根本没法民用。等到硬件成本降下来,算法优化跟上,整个行业一下就爆发了。
落地之前,先把账算明白
现在大家都在吹同态加密的落地场景,什么医疗数据共享、政务数据开放、金融联合风控,这些确实是它的优势领域。
举个最现实的例子。
你要牵头做一个罕见病的临床研究,需要把全国五家三甲医院的病例数据拉出来做统计分析。按照现在的流程,你得跟每家医院签数据共享协议,把患者的敏感信息脱敏之后,集中传到一个专门的科研数据库里。这过程里既有患者隐私泄露的风险,还可能因为数据跨域传输违反《个人信息保护法》,光是合规风险的潜在损失,就可能达到几千万级别。
如果换成同态加密呢?每家医院把自己的病例数据加密之后,直接传到计算节点上,所有的统计分析全在密文上完成。最后你拿到的只有最终的研究结论,根本接触不到任何单家医院的原始病例。
这一下,合规风险直接降了好几个量级。
但问题也来了。
现在的法规体系里,根本没有对同态加密计算结果的法律效力做明确界定。比如你用同态加密算出来的两家企业联合的信用评分,要是最后出了坏账,这个评分到底能不能作为银行授信的合法依据?法院认不认?现在没人能说清楚。
还有大家担心的伦理问题。同态加密的安全性太高了,会不会被犯罪分子利用?比如黑产把自己的诈骗交易数据加密之后,找第三方节点帮忙算洗钱的路径,监管部门因为拿不到明文,根本没法追踪?
这些都不是技术能自己解决的问题。
现在国内的同态加密行业标准还在制定过程中,国际上的ISO、IEEE相关的标准也刚出初稿,离真正形成统一的规范,还有至少两三年的路要走。
很多人问我,同态加密到底什么时候能真正普及?
我给的判断是,未来3年,别想着它能替代现在的明文计算,更别想着它能跑到普通消费级应用里。
它的落地路径一定是从高合规要求、低计算复杂度的场景开始的。
首先会在政务数据开放、金融跨机构的统计类场景落地——这些场景的计算不复杂,对性能的容忍度高,但是合规要求是刚性的,哪怕成本高一点,客户也愿意掏这个钱。
到2028年左右,随着专用硬件加速卡的普及,全同态加密的性能可能会降到明文计算的3-5倍以内,这个时候就可以在医疗联合科研、中小金融机构的联合风控这些场景跑起来了。
至于你想让它替代现在的普通加密,用来做日常的上网、传文件?
那至少还得等个十年八年。
别信那些PR稿说什么”同态加密马上要颠覆整个互联网”,那都是卖概念的公司想融资编出来的故事。
说白了,同态加密从来不是什么万能的银弹。它就是一个专门解决”数据要流通但又不能泄露”这个核心矛盾的工具而已。
之前大家搞隐私计算,又是联邦学习,又是安全多方计算,搞来搞去,本质上都是在找怎么平衡”数据可用”和”数据可控”的那个平衡点。而同态加密的好处,是它从密码学的根上,把这个问题给解了——只要你的密钥没泄露,那不管中间的计算链路经过多少方,数据永远是安全的。
上次跟我吃饭的那个风控朋友,上个月给我发微信,说他们现在跟银行对接的联合统计场景,已经开始试用半同态加密的方案了。原来要走三个月的流程,现在两周就搞定了。
他说原来总觉得这些密码学的技术都是实验室里的东西,离业务远得很。
现在才发现,真等技术落到实处的时候,省下来的麻烦,真的比什么都值。
作者|大讲堂
排版|大讲堂
审核|小准