 大讲堂

上周跟某运营商的朋友在烤串摊喝冰啤,他吐槽说部门刚接了个政务量子专线的招标,预算直接砍了三分之一。甲方就认“量子”俩字,连要传的是涉密会议纪要还是普通的季度报表都没捋清。
说真的,这是现在量子通信产业最真实的缩影——一边是铺天盖地的“绝对安全”“全球领先”的宣传,一边是落地时算不清的成本账、划不清的安全边界、扯不清的技术路线矛盾。
别被营销号带偏,先把量子通信的边界划死
很多人到现在还把量子通信和量子计算混为一谈,觉得这是能颠覆所有网络规则的黑科技。扯远了。
量子通信的核心逻辑,从来不是“传得更快”,而是“传得更难被窃听”。目前能商用的量子通信技术,99%都是基于量子密钥分发(QKD)的方案——简单说,你要传的加密文件本身,还是走普通的光纤、甚至公网传输,只是用来解密的那把“钥匙”,是通过单光子的量子态来传递的。
这东西的安全原理也不复杂:单光子的量子态一旦被第三方截获测量,就会立刻发生坍缩,收发两端在对密钥的时候,只要发现误码率超过阈值,就知道信道被窃听了,直接把这组密钥废掉就行。不像现在通用的RSA加密,所有的安全都建立在“现有计算机算力算得慢”的基础上,等哪天通用量子计算机真的能跑Shor算法了,现在的加密体系分分钟被拆光。
但我必须泼一盆冷水:这玩意儿根本不是什么“绝对安全”。它的安全是有严格前提的——发射、接收设备不能有硬件后门,传输信道不能被物理破坏,中间的中继节点不能出问题。之前好多科普文章把这事儿吹得像能超光速传信息,说白了,它就是个自带窃听警报的密钥快递员,仅此而已。
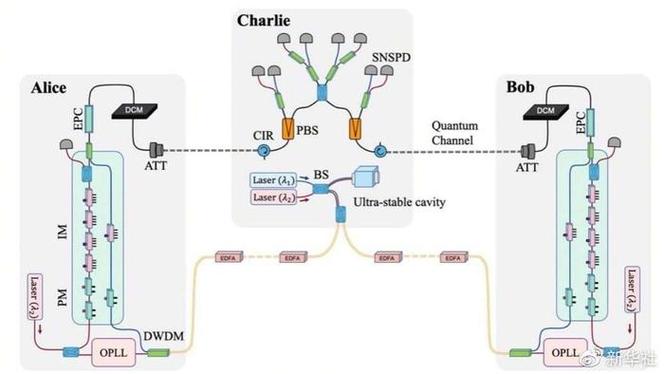
对了,好多人问,既然单光子在光纤里跑几十公里就会衰减得几乎探测不到,那跨城市的量子链路是怎么传的?答案是可信中继站。每一百公里左右就得放一个中继设备,把传过来的量子信号转成电信号存一下,再重新生成光子往下传。这就相当于快递每到一个中转站,就得把包裹拆了检查一遍再封上——这个中转站本身,就是整个安全链路里最脆弱的节点。
现在落地的项目,到底是真需求还是凑KPI?
从2017年京沪干线正式贯通到现在,国内已经铺了超过一万公里的量子通信光纤干线,覆盖了北京、上海、广州、武汉等十几个核心城市。但你要是真去翻这些项目的运营数据,会发现一个挺尴尬的现实:真正在上面跑高等级涉密业务的节点,占比不到30%。
剩下的那些呢?要么是为了拿新基建补贴凑的项目,要么是地方政府为了打“量子产业”的名片搞的形象工程。我去年去某中部省份的量子政务中心调研,看见那套单节点成本近百万的QKD设备,每天传输的内容就是各局委办的公开会议通知、普通的工作简报。说难听点,这跟买个十万块的防弹衣去菜市场买青菜有啥区别?
成本是绕不过去的坎。一套商用QKD设备的单节点采购成本,比传统的IPsec加密设备贵整整一个数量级,再加上中间中继站的日常校准、运维巡检,一条100公里的政务量子专线,一年的运维成本就能到几十万。而传统的加密方案,同样长度的专线,一年运维成本也就几万块。
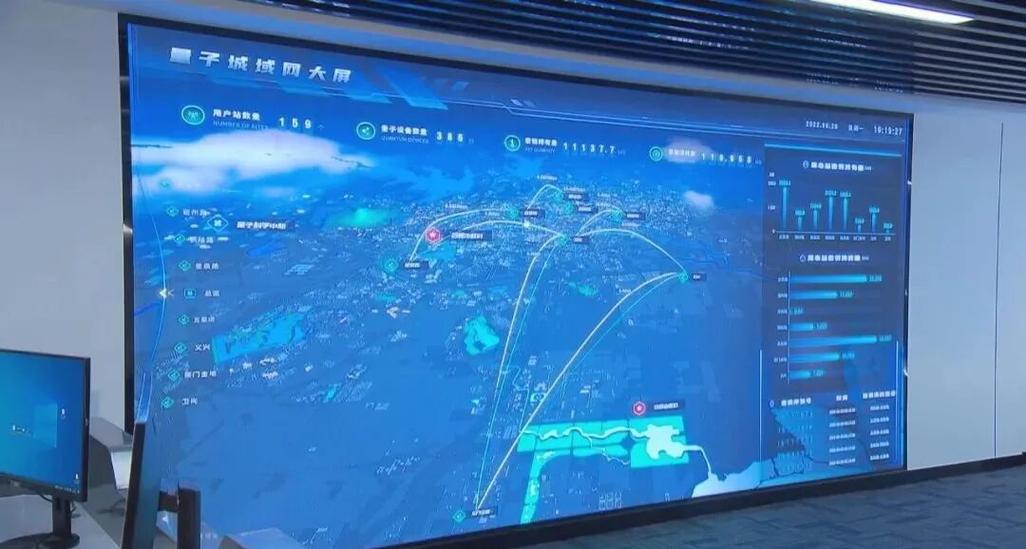
不过话说回来,真有高安全需求的客户,其实是愿意为这玩意儿买单的。比如国有银行的跨地区核心交易数据传输、军工单位的涉密文件传递、能源电网的调度指令传输,这些场景就算花大价钱,也怕传统加密被破解的风险。只是这部分客户的体量实在太小,撑不起整个产业的规模化扩张——总不能靠每个省的那几个涉密单位,把设备成本摊薄吧?
别喊“弯道超车”,标准之争才是真的生死线
现在一提量子通信,好多人就说我们是全球第一,要弯道超车欧美。这话对,也不对。
论实际落地的网络规模,我们确实走在全球前面:墨子号是全球第一颗量子科学实验卫星,京沪干线是全球第一条跨城量子密钥干线,目前国内的QKD设备出货量占了全球的90%以上。但问题是,我们现在铺的这些网络,本质上都是基于“可信中继”的成熟技术路线,离真正的“无中继长距离量子通信”,还有至少10年的技术差距。
而欧美那边,现在根本不跟我们比铺网速度,人家在实验室里砸钱搞量子存储、量子中继的技术研发——目标就是绕开可信中继这个安全软肋,直接实现上千公里的无中继量子态传输。一旦这个技术突破,现在我们铺的所有带可信中继的干线,安全等级都会被打个折扣。
更有意思的是,现在还有一条完全不同的技术路线在抢市场:就是美国NIST去年正式敲定标准的后量子密码(PQC)。这玩意儿根本不需要你换硬件、铺专门的量子通信网络,只要把现有路由器、服务器里的加密算法升级成抗量子计算的数学算法,就能达到防量子破解的效果,成本比铺QKD网络低两个数量级都不止。
这就形成了现在产业里最核心的路线对垒:一边是硬铺QKD网络,靠物理层的窃听感知保安全;另一边是软升级PQC算法,靠数学复杂度抗量子破解。谁能最终拿到更大的市场?现在真没人敢打包票。
被吹过头的“绝对安全”,藏着多少治理盲区?
现在行业里最大的问题,根本不是技术不够好,是营销吹得太狠,把整个产业的公信力快耗光了。
你去搜一下近几年的地方招商项目,多少打着“量子通信产业园”“量子科技小镇”旗号的项目,最后圈了几百亩地,拿了几个亿的补贴,最后连个QKD设备的影子都没见着?之前某沿海城市的所谓“量子智慧停车场”,被扒出来就是装了个普通的车牌识别摄像头,跟量子技术半毛钱关系没有;还有某省推的“量子加密政务云”,最后被发现就是在普通云服务器上装了个传统的加密软件,连QKD设备的接口都没有。
更关键的是,现在整个行业的治理规则是缺位的。比如,要是量子专线上的密钥被窃听了,责任算谁的?是设备厂商的硬件有漏洞?还是运营商的运维没做到位?还是中间的可信中继站被人物理入侵了?目前没有统一的法律判定标准,也没有统一的安全评估规范。你说设备是“绝对安全”的,真出了问题,谁来兜底?
说实话,这种乱象跟十年前区块链产业刚起来的时候一模一样:概念炒得震天响,真技术没多少,一堆人拿着PPT圈钱,最后把整个行业的名声搞臭了,真正做技术的人反而被当成骗子。
聊到这,我也不绕弯子,给个明确的3-5年产业判断:
第一,普通个人用户想用上量子通信,想都别想。成本根本降不下来,你跟朋友的聊天记录、网购的支付信息,根本不值得人家花几百万搭个QKD链路来窃听,这个场景从根上就不成立。
第二,政务、金融领域的量子专线还会继续铺,但不会像前几年那样一窝蜂上了。甲方会开始算真金白银的投入产出比,那些纯凑KPI、套补贴的项目会慢慢消失,留下来的都是真有高等级涉密需求的核心节点。
第三,技术路线的博弈会进入白热化。国内的QKD网络会一边补可信中继的安全短板,一边跟进量子存储的技术研发;同时传统安全厂商的PQC升级会快速渗透进现有网络,到时候你会发现,大部分普通行业的安全需求,根本不需要铺专门的量子通信线路,只要升级个软件就能搞定,这部分的市场规模,其实比纯QKD的市场大得多。
第四,卫星量子通信的应用会慢慢落地。毕竟远洋科考船、偏远山区的政务节点,拉光纤的成本太高,自由空间的星地量子链路反而更划算,这部分场景会先跑出商业化的闭环。
前几天刷到某厂商的新品发布会,台上的高管说再过五年量子通信会像5G一样走进千家万户,我当时手里的冰可乐差点喷在电脑屏幕上。
哪有那么快。
技术的发展从来不是按PPT上的时间线走的,从实验室到商用,从商用赚到钱,每一步都要踩坑、交学费。别吹,慢慢来。
作者|大讲堂
排版|大讲堂
审核|白杨