 大讲堂

免费证书缩水到90天:站长圈的无声反弹
今年开春我去广州参加了一个中小站长的私密聚会,半场下来,桌上的烟盒空了三个,所有人聊的都是同一件事:国内头部云厂商把免费SSL证书的有效期砍到了90天,还强制绑定自动续期,稍有不慎就是网站直接跳不安全提示。
我现场数了下,在场32个站长,27个碰到过证书过期导致网站停摆的问题。有个做宠物垂直社区的朋友,手里11个小众站点,改规则后半个月广告收入掉了1.8万,差不多等于他大半年的云服务器成本。
很多人说不就是点一下续期吗?麻烦点而已。你站在他的位置想想,一个站长管十几个几十个站,大部分都是情怀项目,赚不到什么钱,三个月提醒你一次,忘了就是直接掉流量掉收录,多久能缓过来?半年都不一定。
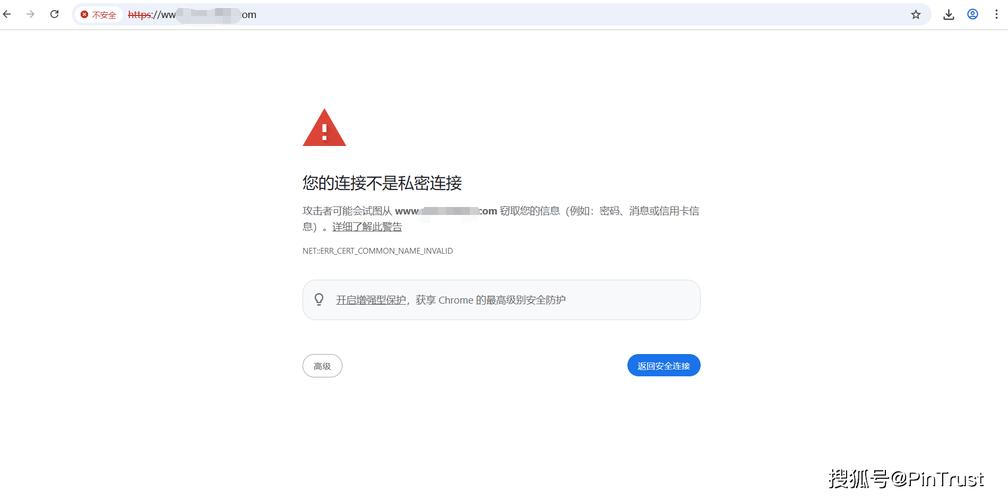
说白了,这不就是变着法子撵着你买付费证书吗?免费的变成引流钩子,能用但折腾死你,想要省心乖乖掏钱,一年几十到几百不等,看起来不多,架不住站多啊。十个站就是大几千,对于靠广告分成吃饭的小站长来说,这就是纯纯的额外成本,本来就赚不到钱,直接就是劝退。
没人闹到网上去,大部分小站长本来就是沉默的群体,网站没了就是没了,没人会替他们说话。
根信任库的卡位战:牌照比技术值钱一百倍
很多人搞不懂SSL证书到底赚的是什么钱,不就是一段加密代码吗?开源工具分分钟就能做出来,为什么还要花钱买?
真相很简单:SSL证书的核心从来不是加密技术,是信任背书。你自己做的证书,浏览器不认,操作系统不认,用户一打开就是大红屏,谁敢进?只有你的证书上游CA机构的根证书,进了浏览器和操作系统的根信任库,你的证书才会被认。
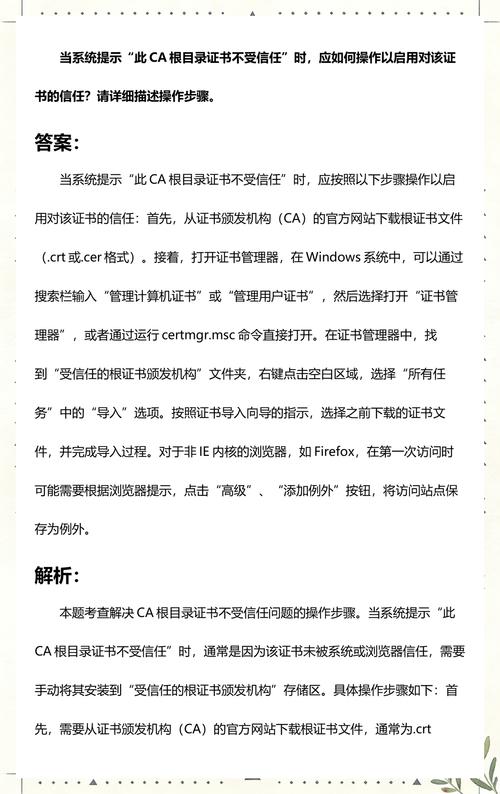
这个逻辑其实和生物进化的基因池一模一样,根信任库就是所有SSL证书的基因池,你的根进不去这个池子,不管你的加密技术做的多牛逼,直接就是自然界淘汰的命运,连和用户见面的机会都没有。
那根信任库的位置是谁给的?是浏览器厂商、操作系统厂商定的,不是谁都能进。国内现在能拿到Chrome、Windows全平台信任的本土CA机构不超过5家,一张合规的CA牌照,业内流转报价早就超过了8000万,比三四线城市一块一百亩的普通商业用地还贵。
就说本土机构沃通,早年就是靠低价证书杀进市场,抢占了中小站长的大量份额,后来因为根证书的合规问题被罚,元气大伤,现在国内市场基本被头部几家机构和云厂商分完了。你以为云厂商为什么热衷于推自己的SSL证书?抽成超过一半,付费证书的净利润能到60%,比卖云服务器赚钱多了。
说实话,这就是典型的牌照生意,卡位占住了,躺着赚钱。技术都是幌子,你再牛逼进不了根信任库,什么都不是。当年Let’s Encrypt做免费证书出来,所有人都说要干掉付费SSL,结果呢?人家云厂商和CA机构联手,把免费证书的有效期一砍,流程一折腾,该买付费还是得买,人家生意一点没耽误,反而更好了。
中小玩家的新选择题:交钱还是关站?
这个变化影响最大的从来不是大厂,大厂自己有资质,能自己发证,一年花不了几个钱。倒霉的就是中小站长、小微企业官网、独立开发者的小项目,这些本来就是低营收甚至零营收的项目,多出一点成本都是压垮骆驼的稻草。
我前阵子碰到一个写了十年科技博客的老网友,他的博客从大学就更,更了十年,积累了几十万粉丝,就是因为那段时间换服务器忘了看证书续期提醒,停了二十天,百度收录掉了85%,广告收入直接归0,现在他干脆停更了,说折腾不动了。
有人说不会自己弄Let’s Encrypt的免费证书,写个自动续期脚本不就行了?哦,你让一个只会写内容不会写代码的站长去弄脚本?让一个小微企业的行政去弄这个?别说脚本了,很多人连SSL是什么都搞不清,人家开个官网就是为了有个地方放联系方式,你让他搞这个?
还有人说自签名证书,成本为零,有用吗?浏览器直接跳不安全,用户根本不敢进,对于做业务的来说,和没开网站有什么区别?
说白了,现在的规则就是倒逼你要么交钱,要么退出。很多情怀项目、小站点,本来就是靠着一点点低成本撑着,这么一搞,直接就没了。互联网上的小众声音本来就不多,这么下来,只会越来越少,剩下的全是大厂的平台内容,个人站点只会越来越边缘化。
当所有的网络信任都变成了一门需要按年付费的牌照生意,下一个要对你的个人站点收费的,会是谁?
作者|大讲堂
排版|大讲堂
审核|满满