你怕的“脸被偷走”,根本不是技术的错
之前大家对数据使用的逻辑,从根上就有问题。不管是商超要发券,还是银行要给你批贷款,还是医院要帮你做慢病风险筛查,第一步永远是“把数据凑到一块来”。你得把人脸照片传上来,把消费记录导出来,把医保缴费记录拷过去,所有数据堆在同一个中心服务器上,大家才能开始算。 没人敢担这个责。 毕竟只要数据离开了你的手机、你所在的小区、你常去的那家医院,你就再也没法确认它最后会跑到谁的硬盘里,会不会在某个二手数据交易群里被标成五毛钱一条的卖货素材。我之前跟一个做医保信息系统的朋友吃饭,他说之前有个社区项目,要把辖区里老人的健康数据汇总起来做居家养老服务,光走数据安全合规流程就磨了快一年。不是大家不想把服务做好,是只要数据出了本地节点,不管你加密成什么样,那根悬在头上的合规风险线,就永远落不了地。
真的不用把数据搬出来,也能算出你要的结果
别听那些技术文档里扯得云山雾绕的名词,什么多方安全计算、联邦学习、同态加密,你就把它想成楼下凑局的掼蛋。之前的玩法是所有人把牌全摊在桌子中间,坐在主位的人想怎么算牌型就怎么算,输了赢了全看主位的人品。现在的玩法是每个人攥着自己手里的牌,谁也不把自己的牌露给对面看,大家只把算出来的牌型结果凑在一块,该谁出牌就谁出,最后算出来的输赢,跟把所有牌摊在桌子上算的结果,半分差别都没有。 没有任何一份原始数据会离开自己原本存放的位置,最后拼出来的计算结果,和把所有数据集中到一块算出来的,分毫不差。 说穿了就是这个道理。 我之前参加过一个行业小沙龙,有个做银行科技的老哥坐我旁边,听台上的人讲了二十页同态加密的数学公式,听得头都快栽到桌子上了。散场的时候他堵着那个讲者问:“说白了是不是我不用把客户的流水明细给你,你就能算出我们俩联合给用户放贷款的风险值?”对方愣了两秒,说“对”。老哥当场就翻了个白眼:“你早说这句话我不就懂了吗?搁这拽什么公式啊。”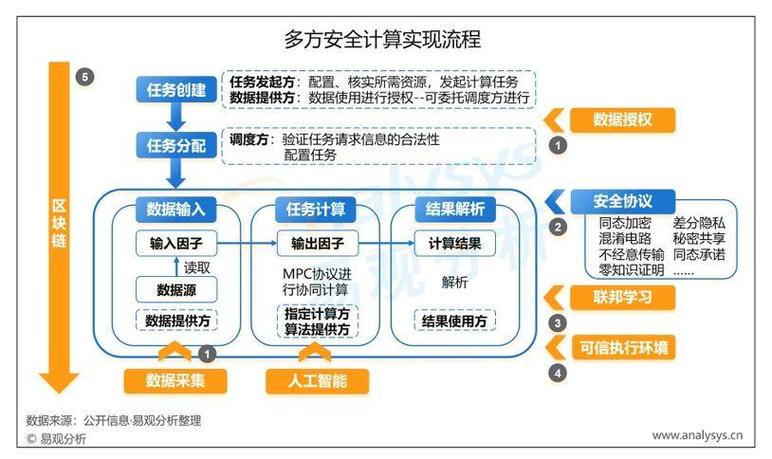
现在吹得太满的那些“应用”,其实离真的好用还差得远
我见过太多把这技术吹成神的宣传稿了。说什么以后再也不用担心数据泄露,什么所有跨机构的数据合作都能通过隐私计算搞定。真跟一线做落地的工程师聊两句就知道,现在离那个理想状态,差得不是一点半点。 挺没意思的。 现在市面上好多所谓的“隐私计算落地项目”,本质上就是个合规的遮羞布。表面上搭了一套隐私计算的节点在那摆着,实际跑业务的时候,还是偷偷把原始数据导到集中服务器上去算,只不过对外宣传的时候可以拍着胸脯说“我们用了隐私计算,数据没有流通”,过等保、做审计的时候能省不少事。 还有个绕不开的问题是成本。我上周跟一个在厂商做隐私计算落地的朋友吃饭,他说最尴尬的一次演示,是给一个城商行的客户跑一个三万人样本的联合风控模型,光等计算结果就等了四十二分钟。客户坐在对面喝了三杯龙井,最后放下茶杯问“就这?”他站在演示台旁边,手都不知道往哪放。 真的,现在的隐私计算,算一次同等规模的模型,速度还不到传统集中式计算的十分之一,成本是传统模式的三倍。没有哪家机构愿意平白无故掏这么多钱换个速度更慢的系统,除非合规要求卡到那了,不得不上。 那这东西跟我们普通老百姓到底有啥关系? 关系大了。 等这技术真的磨到成本降下来、速度提上去的那天,你刷脸领优惠券,不用怕自己的人脸被传到第三方的服务器上;你找银行申请经营贷,不用把自己在其他银行的流水全打出来交过去,两边各自算个风险值,符合要求就批,谁也看不到你具体每个月赚了多少钱;甚至以后你给孩子报少年宫的兴趣班,不用把自己的身份证、家庭住址全报给培训机构,通过隐私计算就能验证你是不是符合报名的资格,根本不会把你的信息留在人家的数据库里。 哪有什么一开始就完美的技术。 所有能真正走到普通人身边的技术,从来都不是被写在教科书里完美无缺的模型,都是被人骂着、吐槽着、一点点把bug磨没了,最后变成你手机里一个你根本不会特意注意到的功能。就像十年前大家刚用移动支付的时候,也有人担心会不会把钱弄丢,现在不也没人掏钱包了。 那天在新街口遇到的那个阿姨,后来我走的时候回头看了一眼,她还是没刷脸领那个券,拎着刚买的盐水鸭,慢悠悠往地铁口走。其实大家要的从来不是什么高科技的噱头,就是安安心心的——我露个脸,领个券,没人偷我的信息,就够了。作者|科技
排版|科技
审核|满满