上周陪表姐去政务大厅办大病医保报销,她蹲在台阶上翻了二十分钟手机,把近三年的就诊记录、用药清单、缴费凭证挨个导出成PDF,指尖停在“发送”按钮上半天,抬头问我:“我把这些东西发过去,会不会转头就被人卖给卖保健品的?”
太正常了。
谁没遇过这种事?你刚在网上搜了两次哮喘的雾化药,转头三个购物APP给你推儿童雾化器;你刚跟朋友微信吐槽最近失眠,打开短视频平台刷到的全是助眠枕、褪黑素的广告。以前大家总觉得是APP在偷听自己说话,后来慢慢反应过来——问题根本不在你手机的麦克风权限,是你传出去的那些数据,在流转的半路上就被扒得底朝天。
以前的隐私防护,本质上是在“锁抽屉”
早些年大家做数据防护,逻辑其实特别简单:把所有用户数据都存在中心化的服务器里,配好防火墙,设好权限,找专人24小时盯着,就像把所有贵重物品锁在铁抽屉里,贴个封条,写着“禁止乱动”。
这套逻辑用了快二十年,问题却从来没真正解决过。
你说企业没装防护?某连锁医院去年的系统被拖库,几十万份带姓名、身份证、病史的病历,在暗网上一份卖五毛钱;你说企业没做权限管控?给银行做风控的第三方外包公司,转头就把用户的收入流水、负债信息打包卖给贷款中介,一条信息能赚几块钱。只要这个抽屉的钥匙握在人手里,什么意外都可能发生。
更尴尬的是,很多时候我们根本没法把数据锁在抽屉里不用。比如你要跨院结算医保,A医院的系统就得读你在B医院的就诊记录;银行要给你批贷款,就得对接社保系统看你的缴存记录。以前的解决办法是把加密的数据包整个传过去,接收方解密、读取、算完结果,再把数据加密存起来——可解密的那几秒钟,就是整个流程里最脆弱的漏洞。等于你当着所有人的面输开保险柜的密码,把东西拿出来用,用完再锁上,这跟没锁有什么区别?
隐私计算根本不是什么“加密神器”
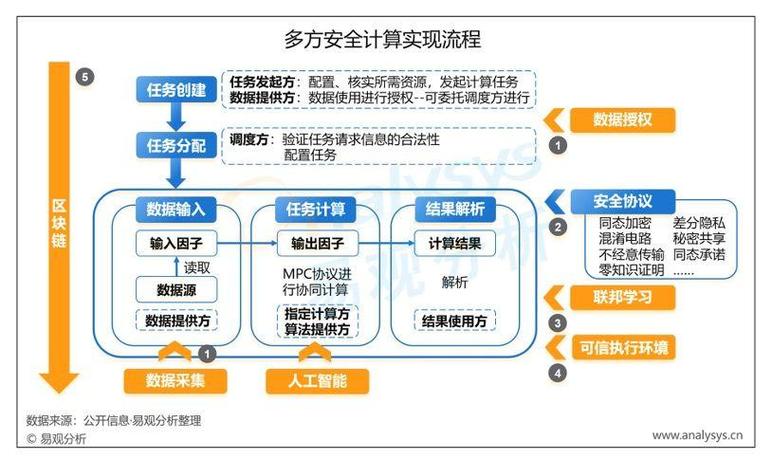
现在一提到隐私计算,好多博主上来就吹“能实现数据可用不可见”,听着跟什么魔法似的。其实说白了,这套技术的逻辑特别朴素:大家凑在一起算一个共同需要的结果,但全程谁都看不到对方手里的原始数据。
举个最通俗的例子,三个部门要算全公司的平均年终奖,但谁都不想把自己部门的奖金总数报给别人,怕其他部门眼红。以前的办法是找个HR过来,挨个问每个部门的奖金总额,加起来除以三,算出平均数——但HR知道所有部门的家底,这就是最大的风险点。
换隐私计算的思路,流程就完全变了:每个部门先在自己的奖金总数里,加一个只有自己知道的随机数,把加完随机数的数值传给下一个部门,三个部门轮流传完一圈,最后把各自加的随机数减掉,算出来的平均数跟挨个报数的结果分毫不差。全程没有任何人知道其他部门到底发了多少奖金。
别觉得这是最近几年才冒出来的黑科技,这个思路几十年前就有了。只是早些年芯片性能跟不上,用这种方法算一个普通的统计结果,可能要花好几个小时,根本没法落地。直到这几年算力上来了,以前要算几小时的结果现在几秒钟就能跑完,这套方法才真的能用在真实的业务场景里。
别被那些炒概念的公司骗了
说实话,这两年隐私计算被炒得太狠了。好多公司连基本的技术团队都凑不齐,转头就给自己贴个“隐私计算解决方案提供商”的标签,卖的还是十年前那套老掉牙的数据存储系统。你追着问到底用了什么核心技术,对方支支吾吾半天,说我们是“基于大数据的安全架构”——翻译过来就是,我们还是把数据锁在抽屉里,只是给抽屉换了个新的金属把手。
还有个特别普遍的认知误区:好多人觉得只要上了隐私计算系统,就绝对不会有数据泄露了。哪有这种好事?去年跟一个做隐私计算落地的工程师吃烧烤,他跟我吐槽,说之前对接的一个客户,花了大几百万上了整套系统,转头就把所有参与计算的原始数据,偷偷存在了自己的本地服务器上。合着人家的系统在前面认认真真算结果,他在后面把所有原始数据都攒着,等哪天想卖了随时能拿出来。
我当时听完直接笑出了声。大家费了半天劲想的是怎么在不看对方底牌的情况下算出结果,结果有人直接在牌桌底下装了个针孔摄像头,把所有人的牌都拍得清清楚楚。你说这是隐私计算技术不行吗?根本不是。没有任何技术能从根本上杜绝“坏人做坏事”。
那隐私计算到底适合用在什么场景?其实特别好判断:如果两个或多个机构本来就有共同的目标,比如跨院结算医保、跨平台识别诈骗账号、联合做消费贷的资质核验,但谁都不信任谁,不愿意把自己手里的原始数据交出去——这种场景用隐私计算,才是真的能解决问题。
之前也有人跟我抬杠,说有了隐私计算,是不是小机构就再也不用担心数据泄露了?哪有这么简单。我反而觉得,这套技术普及开之后,反而会把数据的话语权更往大平台手里集中。毕竟大平台手里本来就攒着海量的用户行为数据,参与联合计算的时候,他们的权重本来就高,最后算出来的结果,天然就更偏向他们的利益。比如某电商平台跟银行联合做消费贷风控,平台手里有你三年的购物记录、退货率、消费能力数据,你根本不知道他们在计算的时候,到底参考了你哪些没授权的信息。
这才是最有意思的地方。技术本身从来没有对错。就像你手里拿一把菜刀,你可以用它切菜,也可以用它干别的。关键是拿这把刀的人,到底想做什么。
上周那个担心病历泄露的表姐后来又问我,那以后我再给医院发体检报告,是不是就不用担心被人卖了?我跟她说,也未必。你得看对面收你报告的人,是真的用隐私计算的方法算需要的结果,还是只是举着隐私计算的幌子,把你的病历存在硬盘里,等着哪天打包卖去诈骗团伙手里。
前几天刷到一个做隐私计算的创业者的访谈,他说现在行业最大的问题根本不是技术不够先进,是所有人都在吹概念,没人真的把东西落地到普通人能感受到的场景里。想想也是。
我们花了这么久的时间找平衡,想在数据流通的效率和隐私安全之间找个刚好的临界点,最后发现最核心的问题从来不是技术——是那些握着数据的人,到底有没有真的把普通人的隐私当回事。
作者|科技
排版|科技
审核|小北