 大讲堂

去年跟华东某城商行的科技部门负责人聊的时候,他说之前三年他们换了三拨堡垒机的厂商,每一次都是等保测评前两周才临时把设备架上,测评完了就没人管,连里面存的旧账号密码都没清过。
直到去年出了那档子事。
一个已经离职三个月的运维,用之前没注销的账号登进核心交易库,删了半张用户余额表,翻日志溯源的时候才发现,之前两年的堡垒机录屏模块早就因为磁盘满了停录了,连谁登过、干了什么,全查不到。
真的。
这事搁谁身上都冒冷汗。
它根本不是什么“黑客防火墙”
很多人对堡垒机的误解,从买它的第一天就开始了。
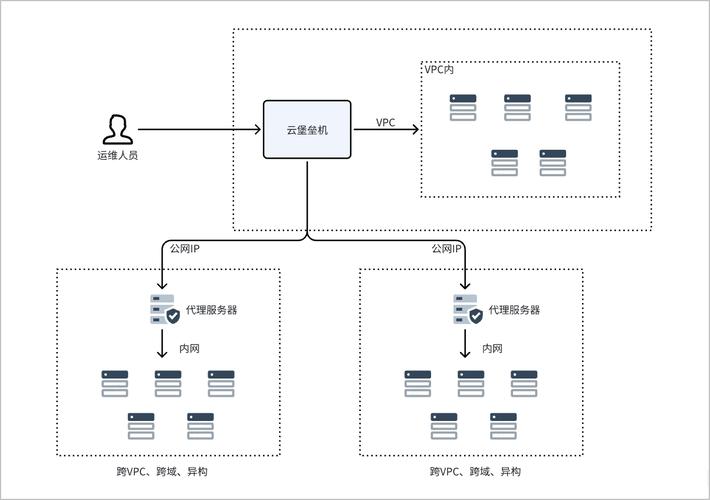
你去问销售,他会告诉你这是“企业安全的核心屏障”,能挡黑客、防入侵,吹得神乎其神。实际上呢?从最早Unix时代的SSH跳板机演化到今天,堡垒机的核心功能从来没变过——把所有拥有特权的人访问核心系统的路径,全部收拢到一个统一的入口上,做到可管、可控、可追溯。
它不是前置防御的防火墙,挡不住已经拿到合法权限的人搞破坏,也拦不住从外部直接打穿系统漏洞的攻击。它的本质,是给所有“能碰核心资产的人”套上的一个透明罩子:你要登数据库、要改网络配置、要操作核心业务系统,不能直接从自己的电脑连过去,必须先过堡垒机的身份验证,所有的操作命令会被记录,所有的屏幕操作会被录屏,甚至你执行的高危命令,会被实时拦截。
说穿了,它管的从来不是“坏人”,是“有权限的好人”——毕竟绝大多数的企业数据泄露,根本不是黑客从外面打进来的,是内部有特权的人,要么误操作,要么一时糊涂干的。
七成的堡垒机,现在还是“等保凑数工具”
跟国内头部安全厂商的渠道聊天的时候,对方算过一笔账:去年他们卖出去的近4万套堡垒机里,大概60%的客户,买回去的操作就是把所有服务器的IP导进去,开个基础的录屏功能,连命令黑白名单都懒得配,更别说跟企业的身份管理系统打通了。
还有更离谱的。某长三角的制造企业,为了过等保买了台十几万的硬件堡垒机,结果管理员把堡垒机的后台密码,设成了跟核心ERP系统一样的密码——等于把所有保险柜的钥匙,全串在挂在保险柜把手上的钥匙环上。
你说这叫什么事?
当然,行业也不是没变化。这几年随着云原生的普及,传统的硬件堡垒机早就跟不上节奏了:你在云上有上万个弹性实例,有随时启停的K8s Pod,IP都不固定,以前那种靠IP加端口做白名单的逻辑,根本没法用。现在主流的玩家,不管是国内做了十几年堡垒机的老厂商,还是做零信任的新公司,都在把原来的堡垒机往PAM(特权访问管理)的方向延伸:能对接云平台的控制台,能管SaaS应用的管理员账号,甚至能管CI/CD流水线的特权密钥,不再是以前那种只能管传统物理服务器的“笨重盒子”。
真正卡脖子的,从来不是技术本身

很多人觉得堡垒机是个很简单的产品,不就是个代理加录屏吗?有什么难的?
真等你落地的时候才会发现,难的根本不是技术,是生态的适配和标准的模糊。
就说现在的云原生场景,传统堡垒机要对接K8s的API,要管每个容器里的操作,要跟云厂商的IAM体系打通,这里面没有统一的行业标准,每个厂商的实现逻辑都不一样。你买A家的堡垒机,对接阿里云的资源很顺畅,对接腾讯云的集群就经常出问题,最后客户只能在好几个厂商的产品之间反复横跳。
还有更现实的问题:企业的安全预算永远是有限的。防火墙、EDR、态势感知这些产品,都是能拿出来给领导汇报、给监管交差的“门面产品”,预算批得快;但堡垒机这种“没出事就没人觉得有用”的工具,往往是预算最后剩多少,就买多少的低配版本。某新势力车企的朋友跟我吐槽,他们之前用的传统堡垒机,因为适配不了全云化的研发环境,干脆把流量旁路了,运维还是直接拿自己的电脑登云控制台,直到去年一个研发误删了测试环境的代码库,赔了供应商几十万的违约金,才咬牙换了云原生的特权访问管控方案。
说白了,很多企业对堡垒机的认知,还停留在“过等保必须买的合规工具”层面,根本没意识到它是整个特权访问体系的核心节点。
别把堡垒机变成新的风险敞口
聊到这,得说一个最容易被忽略的风险点:堡垒机本身,就是整个企业安全体系里特权最高的系统。
你想想,所有核心系统的账号密码,全存在堡垒机的加密库里;所有的运维操作,全要经过堡垒机的代理;如果堡垒机本身被攻破了,那黑客拿到的,就是整个企业所有数字资产的万能钥匙。前几年就出过开源堡垒机的严重漏洞,黑客利用漏洞拖库,把存在里面的几百个核心数据库的密码全偷走,最后整个生产系统被勒索加密,损失上千万。
堡垒机的安全等级,必须比它管控的所有核心系统高一个量级——这是做安全的人最基本的常识,但很多企业根本没做到。
还有个很现实的伦理边界问题:企业上了堡垒机,开了全量录屏,到底哪些操作该录,哪些不该录?之前有个互联网公司,给所有运维的操作开了全桌面录屏,结果录到一个小哥在登服务器的间隙,打开了自己的个人网银查余额,HR拿着录屏找他谈话,说他工作时间干私事,最后闹到劳动仲裁才收场。你说这事怪谁?企业要管控生产操作没问题,但录屏的范围如果超出了工作场景,把员工的私人操作、甚至私人信息全录下来,本质上就是越界的监控。
站在现在往未来3-5年看,这个赛道的变化其实已经很清晰了。
第一,以后根本不会有“堡垒机”这个单独的品类了。它会变成整个特权访问管理套件里的一个基础模块,就像现在你不会单独买一个日志收集器,它本来就是SIEM系统的一部分。那些现在还靠卖硬件盒子赚差价的渠道商,最多还有3年的好日子。
第二,云原生的特权访问管控,会替代80%的传统硬件堡垒机。毕竟云平台自己就有原生的权限管控能力,你一个第三方的硬件盒子,再怎么适配,也比不过云厂商自己的原生方案深度。
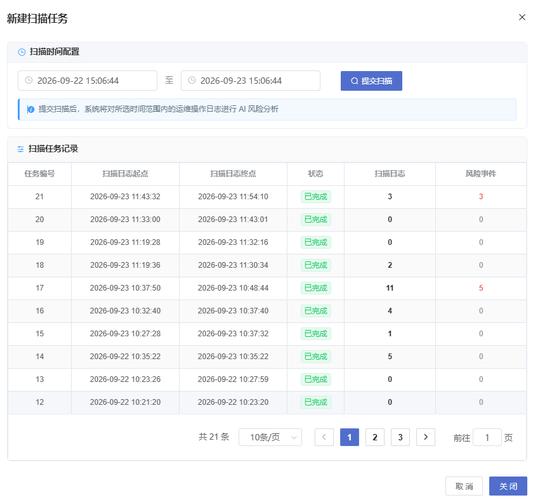
第三,未来的审计不会再是“事后翻几个小时的录屏找问题”了。AI会实时分析会话里的操作行为,比如你敲了高危的删除命令,系统不等你回车就直接掐断会话,甚至自动冻结你的账号——这种事中拦截的能力,会比现在的事后审计靠谱得多。
最后说句实在话。
别总觉得安全是给合规部门交差的事。你今天省的那点买靠谱堡垒机的钱,说不定哪天就要十倍百倍的赔回去。
对吧?
作者|fawen
排版|fawen
审核|见微