 大讲堂

别被PPT骗了:隐私计算的技术边界从来不是万能的
现在打开任何一家做隐私计算的厂商官网,首页的slogan必然是“数据可用不可见,打通数据要素流通堵点”。说的好像只要上了这套系统,之前所有的数据孤岛、合规问题、隐私风险,全能一键解决。 根本不是那么回事。 现在行业里公认的三条主流技术路线,每一条都有绕不开的硬伤。多方安全计算(MPC)靠密码学协议实现跨方计算,安全性拉满,但性能差得离谱——之前有个做联合营销的客户测过,跨三个平台做千万级用户的标签联合匹配,用MPC跑一次要近7个小时,别说实时的营销触达,就算是隔天的活动都赶不上。联邦学习把原始数据留在本地,只传模型训练的梯度参数,性能比MPC好很多,但跨机构的样本分布偏移问题根本解决不了——银行的用户是有稳定收入的上班族,电商平台的用户是全年龄段的消费群体,两边数据拼在一起训出来的模型,准确率往往还不如各家关起门来自己训的,谁愿意为了一个不准的模型掏真金白银?至于最近吹得很火的可信执行环境(TEE),靠硬件的加密隔离区做计算,性能跟本地计算差不了多少,但本质上是把安全的信任背书交给了芯片厂商——前两年某国际芯片厂商的TEE隔离区被爆出侧信道漏洞的时候,行业里多少人倒吸一口凉气:真要是把核心的用户敏感数据放进去,等于把家门钥匙交到了外人手里,谁能睡得踏实?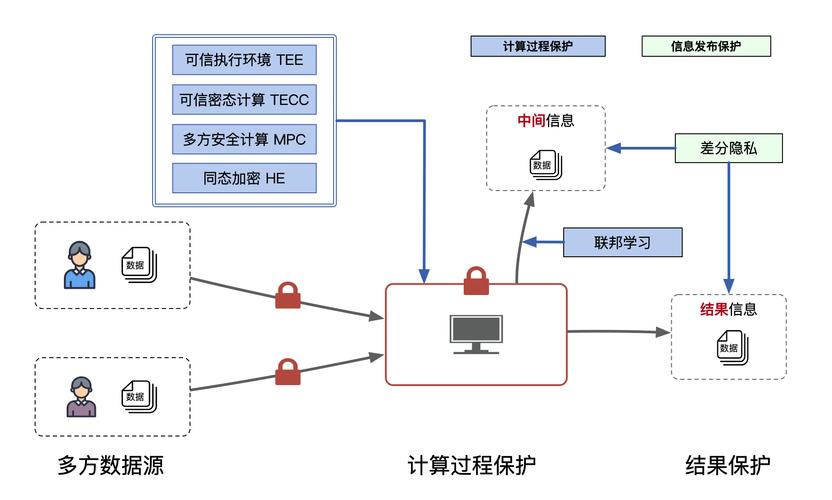
一半是泡沫一半是刚需:现在的行业到底在赚谁的钱
跟几个头部厂商的销售喝了几次酒,聊透了才知道,现在整个隐私计算行业的营收结构,跟外界想象的完全不一样。 第一块真金白银的收入,来自政务数据开放的项目。之前跨部门的数据打通是个天大的难题:工商的数据在市场监管局,社保的数据在人社局,不动产的数据在自然资源局,每个部门的核心数据都是绝对不能出域的,之前为了做小微企业的信用贷款风控,往往要协调好几个部门开无数次会,最后还是不敢把原始数据导出来。隐私计算刚好踩中了这个痛点——数据不用出自己的机房,只要在本地跑计算节点,就能跨部门联合算出风控模型需要的结果,既不违反数据安全的规定,又真的把数据的价值用起来了。这部分项目的预算充足,场景明确,是现在所有厂商抢得最凶的蛋糕。 第二块收入,来自金融机构的合规需求。城商行、消费金融公司、持牌消金机构,现在面临的监管要求越来越严,跨平台做用户联合建模的时候,要是没有一套能证明“数据没有出域、没有泄露”的技术方案,过不了合规检查。很多机构上隐私计算平台,根本不是为了提升业务效率,就是为了拿一套能给监管看的技术证明——这也是开头那个城商行花两千万买了个“合规壳”的核心原因。 剩下的那些吹得天花乱坠的场景,什么零售用户画像联合、制造业供应链数据协同、医疗多中心科研,基本都还停留在POC(概念验证)阶段,跑个 demo 就结束了,根本没有规模化的营收。更有意思的是,现在行业里还有一半的营收,来自厂商之间的互相刷量——A厂商买B厂商的平台做案例,B厂商再买A厂商的做背书,凑出来的客户名单好看极了,实际落地的没几个。
技术解决不了的治理难题,才是行业真正的坎
很多人把隐私计算当成解决所有数据隐私问题的万能钥匙,实际上从技术原理到落地规则,还有一堆根本绕不开的坑。 最突出的就是责任边界的模糊。比如跨三个机构联合训出来的风控模型,最后出现了算法歧视——给某类职业的用户统一打了低信用分,导致他们贷不到款,这个责任到底算谁的?是提供数据的平台没做好样本平衡?是搭建隐私计算平台的厂商没做好模型校验?还是最后用模型放贷款的金融机构没做好人工审核?现在没有任何一部法规把这个责任说清楚,真出了纠纷,谁都不想担责。 还有个更隐蔽的风险,就是模型反演攻击。之前学术圈已经做过很多次实验,在联邦学习的场景下,别有用心的攻击者可以通过反复跟计算节点交互,一点点把加密传输的模型梯度,还原成原始的训练样本——说白了就是,你以为你把数据锁在自己的机房里别人看不到,实际上别人只要通过几次计算交互,就能把你的敏感数据“偷”出去。很多厂商在宣传的时候,根本不提这个风险,只说自己的技术能100%保护隐私,合着你家的技术是能突破密码学的基本定理是吧? 更现实的问题是标准不统一。现在A厂商的隐私计算平台,跟B厂商的平台根本没法互通——你用了A家的系统,要跟用B家系统的客户做联合计算,就得重新搭一套节点,光对接的成本就能占到项目总预算的30%以上。这哪里是在打通数据孤岛,明明是在制造新的技术孤岛。 聊到未来3-5年的行业走向,其实没有外界吹的那么玄乎。 首先,现在全国两三百家做隐私计算的公司,至少要死掉七成。那些拿着开源代码改个UI就出来卖产品的小厂商,既没有核心的技术积累,也没有垂直场景的深度理解,等政府的补贴退潮、金融客户的预算收紧,根本活不下去。最后能留在牌桌上的,要么是自带场景的头部云厂商——自己手里就有跨行业的大量数据协同需求,不用出去抢客户;要么是深耕垂直行业的小团队,比如专门做医疗场景的,能摸透医院科研的真实需求,能把临床的数据合规要求落地到每一个计算节点里。 其次,没有哪条技术路线能通吃所有场景。未来的系统一定是混合架构——涉及到核心密钥存储的部分用TEE保证性能,涉及到多方敏感数据计算的部分用MPC保证安全,涉及到大规模模型训练的部分用联邦学习降低成本,那种吹自己某条路线能解决所有问题的厂商,迟早要被市场教育。 最后,隐私计算根本不会成为一个独立的赛道。等再过三五年,你不会再看到有单独的“隐私计算厂商”出现在产业榜单上,它会变成所有数据基础设施的标配——就像现在的数据库加密、传输加密一样,是个基础功能,而不是一个单独卖的高价产品。现在大家把它当成一个独立的风口,本质上还是因为行业太不成熟。 上周去软件谷转,看到那家之前吹得最凶的通用型隐私计算公司,已经把团队砍了一半,把所有非核心的业务线全砍了,现在只扎在政务和金融两个场景里做落地。 挺好。 蹲下来做事的人多了,吹风口的人自然就少了。作者|fawen
排版|fawen
审核|知知