 大讲堂

上个月跟某城商行科技部负责人吃饭,半杯茶下肚他突然问,你们说的那个零知识证明,能不能帮我们把供应链金融的贸易背景核验成本砍下来?我当时愣了两秒——这东西2016年我写公号的时候还被读者骂是“极客自嗨的密码学玄学”,现在居然堂而皇之进了银行的采购清单。
别吹得神乎其神:零知识证明到底能干嘛,不能干嘛
很多人对零知识证明的认知还停留在“加密货币的暗网交易工具”,说白了就是把钱转出去谁都查不到,方便洗钱。这真的是天大的误解。它的核心逻辑从诞生第一天起,就跟“完全匿名”没什么必然关系——证明者不需要泄露任何具体的交易明细,就能向验证者证明“这笔交易是合规的、没有双花、金额在允许范围内”。
举个最通俗的例子:你要证明自己满18岁能进酒吧,不用掏身份证把家庭住址、身份证号、户籍所在地全亮出来,只要掏出个便携验证器扫一下,机器亮个绿灯说“年龄达标”,别的啥信息都不往外吐。这就是零知识证明最本质的“最小信息披露”思路——把需要公开的信息压到最少,剩下的全留在自己手里。
但别把它吹成万能的。它的技术边界其实非常清晰。
它能藏交易的收发地址、转账金额,甚至能藏交易背后的贸易背景明细,但没法把链上留着的“交互时间、交易频率、金额区间”全抹掉。之前有密码学团队做过实测,哪怕用了早期的隐私交易方案,只要连续抓3个月的链上行为数据,还是能把80%以上的地址关联回真实身份。说白了,它不是给你套了个隐身衣,只是把你穿的衣服颜色、手里拿的东西藏起来了,你的步频、走路的速度、跟谁打过招呼,全在链上明摆着。
跑了十年的落地路:现在卡在哪了
零知识证明做隐私交易的概念,最早是2014年Zcash团队提出来的。但整整跑了8年,Zcash链上真正使用隐私交易的地址占比,从来没超过15%。为啥?太费钱,太慢。
2021年我帮一个项目做技术测算的时候,生成一笔Zcash的零知识证明,需要普通笔记本电脑跑40秒,对应的Gas费是普通透明转账的200多倍。这种成本,除了真的有强匿名需求的用户,谁会用?
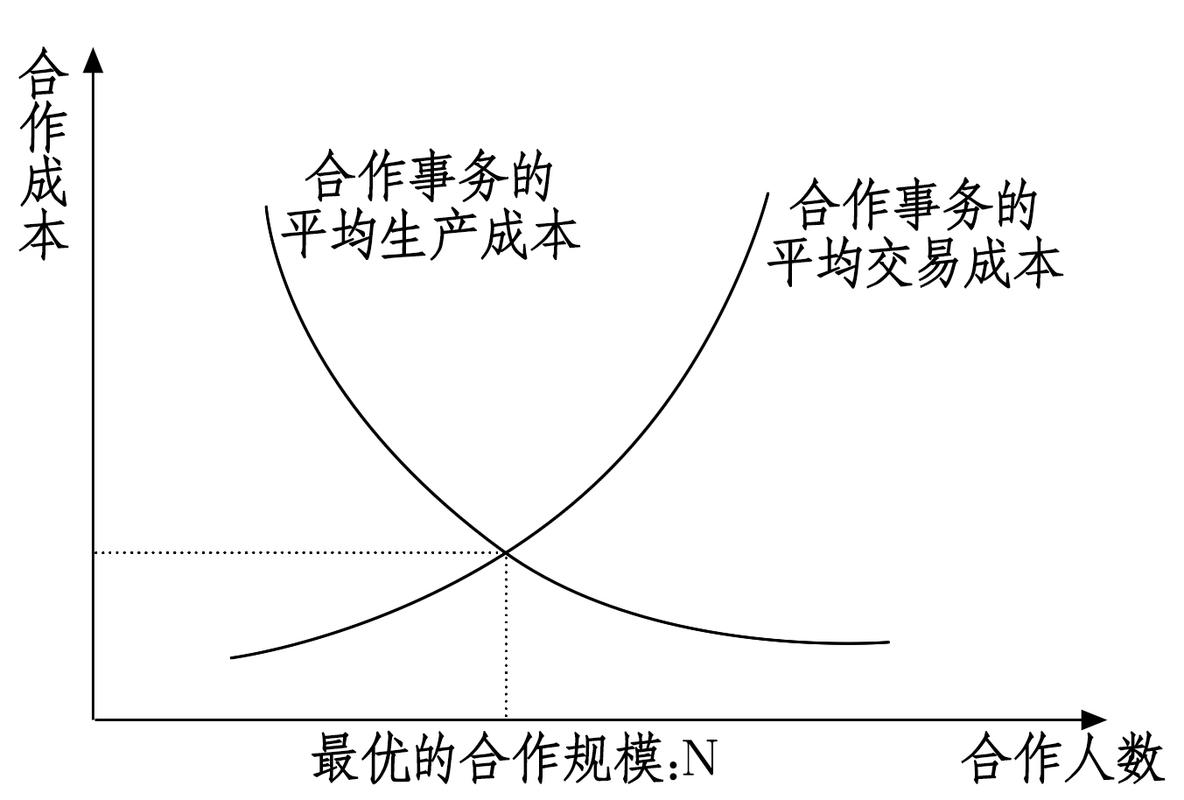
今年这波零知识证明隐私交易的热度,根本不是炒概念,是成本真的打下来了。现在迭代到第三代的zk-SNARK方案,把证明生成时间压到了毫秒级,交易成本降到了普通链上转账的1.2倍左右——这才到了产业能接受的临界点。
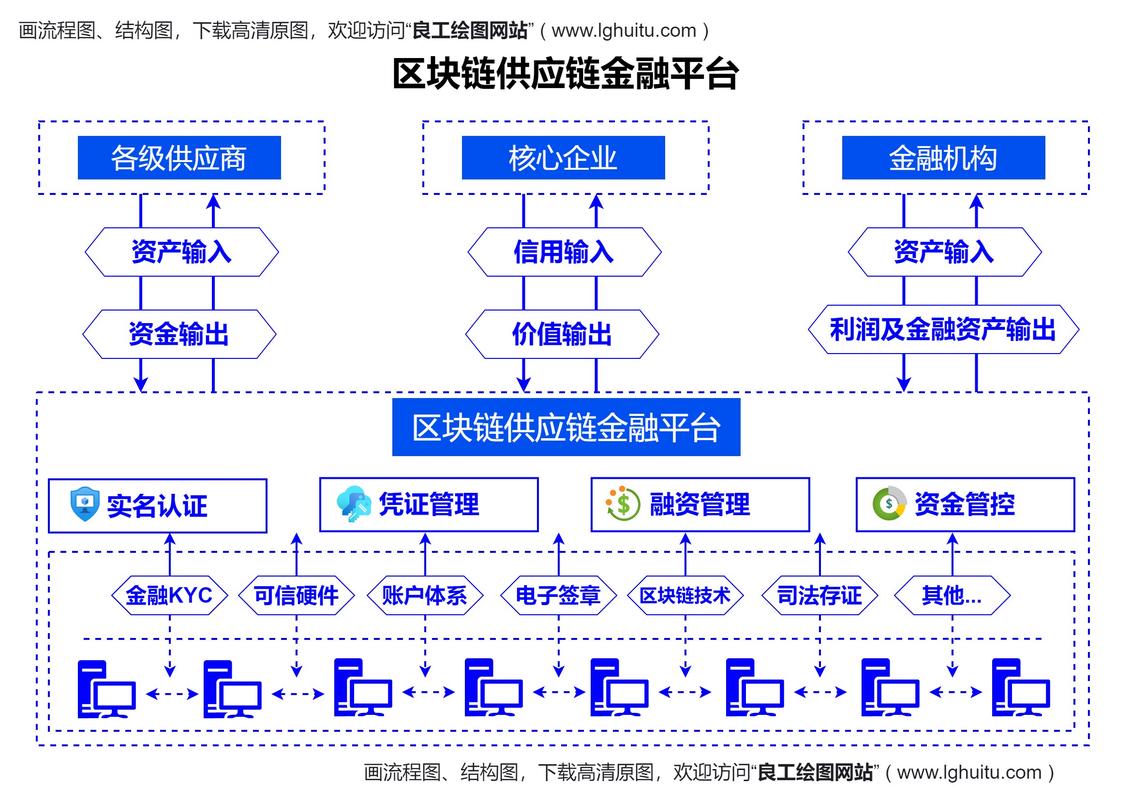
现在的落地场景其实早就跳出了加密货币的圈子。某头部电商的供应链金融平台,原来每笔应收账款的核验,要把上下游的合同、发票、物流单全传给银行,涉及十多家企业的敏感经营数据,光数据核对的流程就要走一周。现在用零知识证明做隐私交易,只要能证明“这笔应收账款是真实的、没有被重复质押、金额在银行的授信额度内”,所有的明细数据都不用出企业的本地服务器。去年一年,这套方案帮平台上的中小供应商把融资核验的时间从7天压到了4小时,光差旅、数据核验的成本就省了近千万。
但现在的落地坎儿还是明摆着的。第一个坎就是密码学信任根的问题。很多项目为了把证明生成速度提上来,用了“可信初始化”的方案——说白了就是当初生成公共参数的时候,要是参与初始化的人偷偷留了后门,那整个链上的隐私交易就全成了透明的。当年Zcash为了搞可信初始化,找了几十个全球的密码学家,分散在不同的国家,把生成参数的硬盘当场砸成碎片,就怕留后门。但这种仪式的成本有多高?普通的产业项目根本玩不起。现在虽然有了不需要可信初始化的zk-STARK方案,但是生成的证明体积太大,链上存不下,成本还是比zk-SNARK高3倍以上。
第二个坎是可审计性的矛盾。你把交易内容全藏了,监管要查的时候怎么办?总不能说因为是隐私交易,就啥都不给看吧?现在很多项目搞的选择性披露机制,就是交易主体可以主动把交易明细给监管看,给其他用户看的时候是加密的。但这里有个天然的漏洞:要是交易主体故意不披露自己藏的交易,监管怎么知道他藏的东西是不是违法的?
绕不开的伦理坎:隐私和监管的平衡点在哪
我最烦两种极端的声音。一种是原教旨的密码学极客,说零知识证明就应该是完全不可追踪的,谁要加监管接口就是“背叛密码学精神”;另一种是保守的监管者,说只要是隐私交易就是给黑产洗钱开绿灯,应该全禁。
说实话,这俩都不接地气。去年有个行业统计,全球加密货币领域的非法交易占比已经降到了0.2%以下,反而因为公链的完全透明属性,很多人把自己的钱包地址公开之后,收到的捐款、交易记录全被扒得一干二净,连个人的日常消费习惯都能被算法分析得明明白白——这才是真的隐私侵权。
但完全没有监管约束的隐私交易,迟早会变成黑产的温床。之前就出现过某隐私交易平台因为零知识证明的电路写得有漏洞,被黑客绕过了验证逻辑,凭空造了几百万的虚拟资产,最后普通用户亏得血本无归。现在整个行业还没有统一的技术标准,你用zk-SNARK的方案,我用zk-STARK的方案,跨链的时候根本没法互相验证隐私交易的合规性,要是有人在中间做个假证明,根本识别不出来。
聊到这其实可以给未来3到5年的发展拍个实在的预判。
第一,3年之内,零知识证明的隐私交易,绝对不会先在公链的加密货币交易里大规模普及,反而会先在联盟链的产业场景里跑通——比如供应链金融、政务数据共享、跨境支付这些对数据隐私有强需求的To B场景,毕竟这些场景的客户愿意为隐私付费,也没有那么强的“完全匿名”的诉求。
第二,5年之内,肯定会出现一套统一的、不需要可信初始化的零知识证明标准,证明生成成本会降到和普通链上交易完全一样的水平。到时候普通用户根本感知不到自己在用零知识证明——就像现在你刷手机支付的时候,根本不知道里面套了多少层加密算法一样。
第三,别指望零知识证明能解决所有的隐私问题。它只是个工具。就像你家里的防盗锁,能防君子不防小人,要是有人真的想通过你链上的交互时间、金额大小、交易频率来逆向推导你的身份,它还是防不住。而且未来的监管肯定不会要求把隐私交易的内容全公开,但一定会有一条刚性要求:所有的隐私交易,必须能在有合法授权的前提下,被监管机构追溯到真实的交易主体。不然这东西根本不可能进主流的产业场景,最后只能在暗网的小圈子里打转。
上次行业峰会碰到个做零知识证明的创业者,在台上吹得天花乱坠,说他的技术能让用户的交易完全匿名,连中本聪来了都查不到。我坐在台下差点笑出声。真要是做了完全不可追溯的匿名交易,这技术连监管的准入门槛都摸不到,还谈什么千亿美元的市场?
作者|大讲堂
排版|大讲堂
审核|小北