2026-10-19 08:29:00 作者:大讲堂
上周跟一个做零售的CIO吃饭,他说去年花了大几十万做渗透测试,报告摞起来半人高,结果上个月被人从会员系统的一个老接口拖了三万条用户数据。
我当时差点把手里的冰美式洒出来。
钱花了。
坑还在。
这事儿太典型了——很多人对渗透测试的认知,还停留在“找几个穿黑卫衣的黑客,在服务器里逛一圈,写个报告交差”的阶段,根本没摸到这个行业真实的痛点。
先把技术边界划清楚:渗透测试不是“全栈扫漏洞”
很多甲方对渗透测试的误解,从签合同那天就开始了。他们以为这就是个“自动化漏扫工具跑一遍,把所有带CVE编号的漏洞列出来”的活儿,其实根本不是。
真正的渗透测试,是在明确的授权范围内,模拟真实攻击者的完整路径,从人、系统、流程三个维度,找出那些能真的造成业务损失的可利用缺口。
不是扫出来个两年前的Apache高危漏洞就万事大吉——如果那个接口根本不对外暴露,扫出来除了给团队凑KPI,没有任何实际价值。
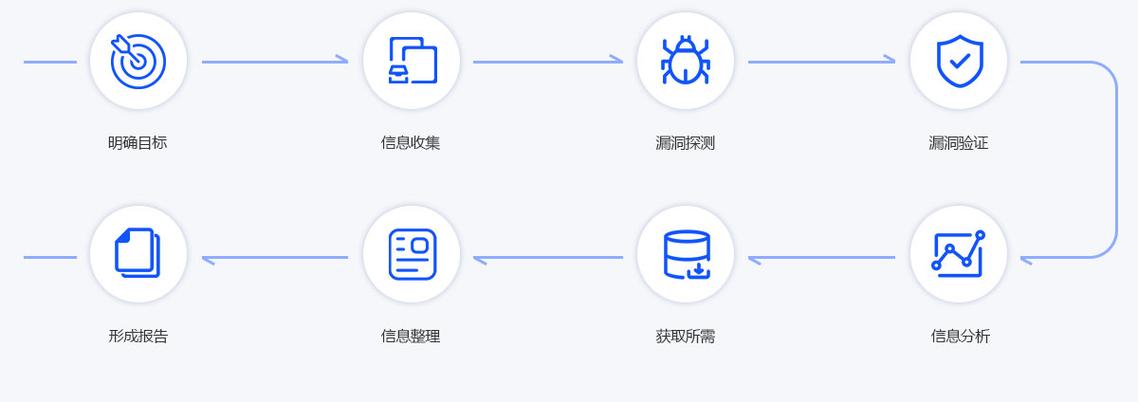 授权渗透测试全流程路径示意图
之前接触过一个安全团队,给某车企做年度渗透,没上来就对着服务器端口扫IP,先花了三天时间在园区门口蹲点:跟保安搭话聊值班制度,从外卖柜里收了半车印着内部办公系统登录二维码的外卖小票,顺着二维码的路径,没花多少技术成本,直接摸到了车辆OTA升级的后台入口。
你说这是技术漏洞吗?一半是。一半是流程漏洞——这种缺口,哪怕你把市面上所有漏扫工具都买一遍,也永远扫不出来。
这才是渗透测试的核心。
不是炫技。
是真的站在攻击者的立场算账:哪个缺口能帮我绕过物理门禁,哪个缺口能拖走核心用户数据,哪个缺口能让生产线上的机器人停转。那些只列漏洞编号、不写实际利用路径的报告,本质上都是自欺欺人。
行业里的拧巴:一半是合规凑数,一半是真刀真枪
现在国内的渗透测试市场,说起来一年大几十亿的规模,实际生态拧巴得很。
大概六成的单子,是为了过等保、过行业监管要求凑数的。啥叫凑数?就是测试团队提前一周跟甲方打个招呼,“我们下周要测你们的官网系统了,你们提前给我们的IP开个白名单,别让防火墙把我们拦了”,测的过程全在甲方的监控下走流程,最后写一堆通用漏洞模板凑成报告,甲方拿着去交差,齐活。
这种单子价格压得极低,几万块钱就能出一套盖公章的完整报告,根本没人真的去模拟无授权的真实攻击场景。剩下四成的单子,才是真金白银砸出来的——互联网大厂、头部金融机构、能源央企,这些被攻击一次就要损失几个亿的主体,才会真的找团队打无准备的仗:不提前打招呼,不设白名单,甚至故意给测试团队设网络陷阱,就为了找真问题。
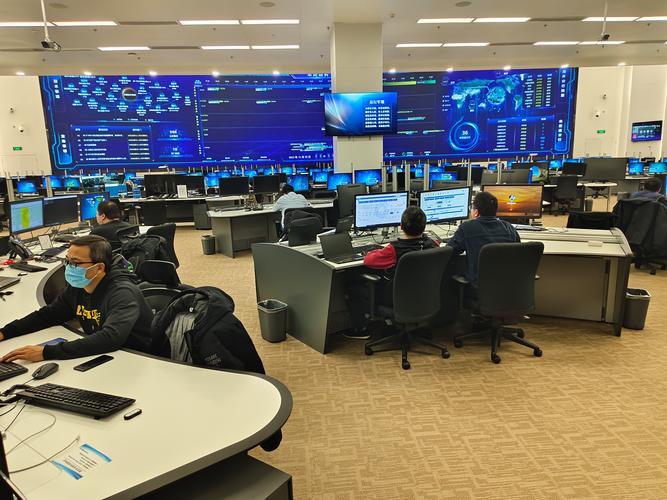 金融机构渗透测试红蓝对抗现场图
之前跟一个做红蓝对抗的老炮聊,他说现在碰到最离谱的甲方,是那种既要你测出三个高危漏洞凑够监管要求的指标,又要求你测的时候绝对不能碰核心生产数据,连测试流量都要提前留痕。
你说这不是矛盾吗?
在这种束手束脚的环境里,根本测不出真问题。现在行业里的一个明显趋势是,很多头部客户已经不做传统的“一年一次的一次性渗透”了,开始把测试团队的能力嵌到日常运营流程里,每周不定时发起模拟攻击,不是等出事了再补窟窿。
伦理的灰区:授权书之外,全是雷
 伦理的灰区:授权书之外,全是雷
渗透测试这行,最容易踩的雷从来不是技术,是边界。
我之前听说过一个小团队,给某地方政务系统做渗透,本来合同里写的授权范围只有对外宣传官网,结果测试人员顺着一个开放接口摸到了相邻的人口数据库,没及时停下来,导了几百条测试数据做路径验证,直接被网安部门找上门。
这事儿说大不大,说小不小——你哪怕有正式授权,只要越了授权的边界,本质上就是非法侵入计算机信息系统。
现在行业里的规则其实很模糊:啥叫“合理的测试数据量”?啥叫“不影响业务的测试阈值”?没有全国统一的判定标准。更别说那些打着“渗透测试”幌子干黑产生意的团伙了——他们根本没有任何授权,拿着漏洞扫描工具对着全网瞎扫,碰到能进的系统就偷数据、勒索,这种游走在灰色地带的团队,现在比正经做业务的团队数量还多。
说真的,这行的人,手里攥着的是能撬开企业数字大门的撬棍。没有清晰的规则约束,迟早要出事。
未来3-5年,渗透测试的三个明确变局
第一个变局,自动化工具会吃掉60%的重复性渗透工作。现在的AI渗透工具,已经能自动生成攻击payload、自动梳理可利用路径,那种扫公开漏洞、测弱口令、爬公开信息的活儿,根本不需要人来做。未来能拿到高溢价的渗透测试人员,一定是懂业务、懂流程,能从人的社交关系、企业的运营逻辑里找缺口的人——毕竟自动化工具再强,也不会蹲在企业门口跟保安搭话,不会假装成供应商给员工发钓鱼邮件。
第二个变局,渗透测试会从“事后补救”变成“产品上线前的必选项”。现在很多企业做产品,都是等上线了被攻击、被勒索了,才想起找渗透团队来救火;未来的趋势是,每一个新功能上线,都要先过渗透测试这关,跟代码审核、性能测试一样,变成研发流程里的固定环节,从根源上减少线上的漏洞暴露。
第三个变局,行业的合规门槛会快速拉高。之前那种随便凑数的渗透测试报告,以后根本过不了监管的关——监管会要求企业提供完整的攻击模拟记录,要求测试团队出具可追溯的测试日志,那种靠低价抢单、靠模板凑报告的小团队,迟早要被市场淘汰。
上周那个被拖了会员数据的零售CIO,后来换了个渗透团队。新团队没上来就扫系统,先花了一周时间,把他们公司从客服到采购的所有内部流程捋了一遍,最后找出来的核心缺口,根本不是什么高深的代码漏洞——是他们的会员系统给第三方物流开的查询接口权限,三年了从来没定期回收过密码。
你看,很多时候,渗透测试找的根本不是什么玄乎的技术问题。
就是那些大家都知道,但是没人真的去管的小漏洞。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:渗透测试:被高估的黑客秀,被低估的数字安全底盘
文章链接:https://www.lfdjt.com/info_23_26858.html
 大讲堂
