 大讲堂

从“门口查票”到“全程盯人”:访问控制的技术边界到底在哪
很多人觉得访问控制不就是个权限开关?说白了就是谁能进哪个门,进了门能干啥。但真要把这个事说清楚,得顺着技术演进的脉络捋——你现在每天在用的访问控制规则,其实是几十年技术迭代攒下来的结果。 最早的自主访问控制,逻辑特别简单:资源的拥有者自己决定谁能碰这个东西。就像你自己的电脑,你可以把某个文件夹共享给同组的同事,也可以随时把权限收回来,没有啥复杂的规则。这种模式在个人电脑时代够用,放到企业级系统里就完全不行了——如果每个部门都自己管自己的权限,不出半年,整个公司的权限表就会乱成一团,谁有啥权限根本说不清楚。 后来美军为了管涉密信息,搞出了强制访问控制体系:给每个用户、每个文件打固定的安全等级,绝密级的文件,哪怕你是部门一把手,安全等级不够连打开的权限都没有。这种模式安全性够高,但太死板了——比如一个负责项目协作的员工,本来需要跨等级调阅一些非核心的项目资料,结果因为等级卡着,根本没法干活。 再后来行业里摸出了基于角色的访问控制,也就是现在绝大多数企业还在用的模式:你是什么岗位,就给你匹配对应的权限。财务岗能登报销系统,HR能看员工档案,销售岗能看自己负责的客户数据,不用每次给单个用户调权限,管理成本一下子降了很多。
现在的访问控制市场,一半是泡沫,一半是真痛点
这两年厂商都在吹零信任,吹“永不信任,始终验证”,但我跟不下20个企业的安全负责人聊过,真正把动态访问控制落地的,不到两成。 为啥?因为要做真的动态权限匹配,工程量比大家想的大太多了。你得把企业内部所有系统的身份数据、权限数据、行为日志全打通——你得知道谁是张三,张三在哪个岗位,张三平时每天几点登系统,常登的IP是啥,他最近要访问的资源是啥,当前的访问行为有没有异常。可现实是,很多企业内部的系统都是东拼西凑买的,OA是A家的,CRM是B家的,财务系统是C家的,连最基础的统一身份认证都没做,谈什么动态访问控制? 我见过最离谱的厂商,给客户演示的时候说他们的系统能做到“员工访问任何一个文档,都要实时验证37个维度的风险”,结果落地的时候,因为验证维度太多,员工登个系统要等七八秒,最后大家都嫌麻烦,直接把所有的验证规则关了,等于几十万的系统白买。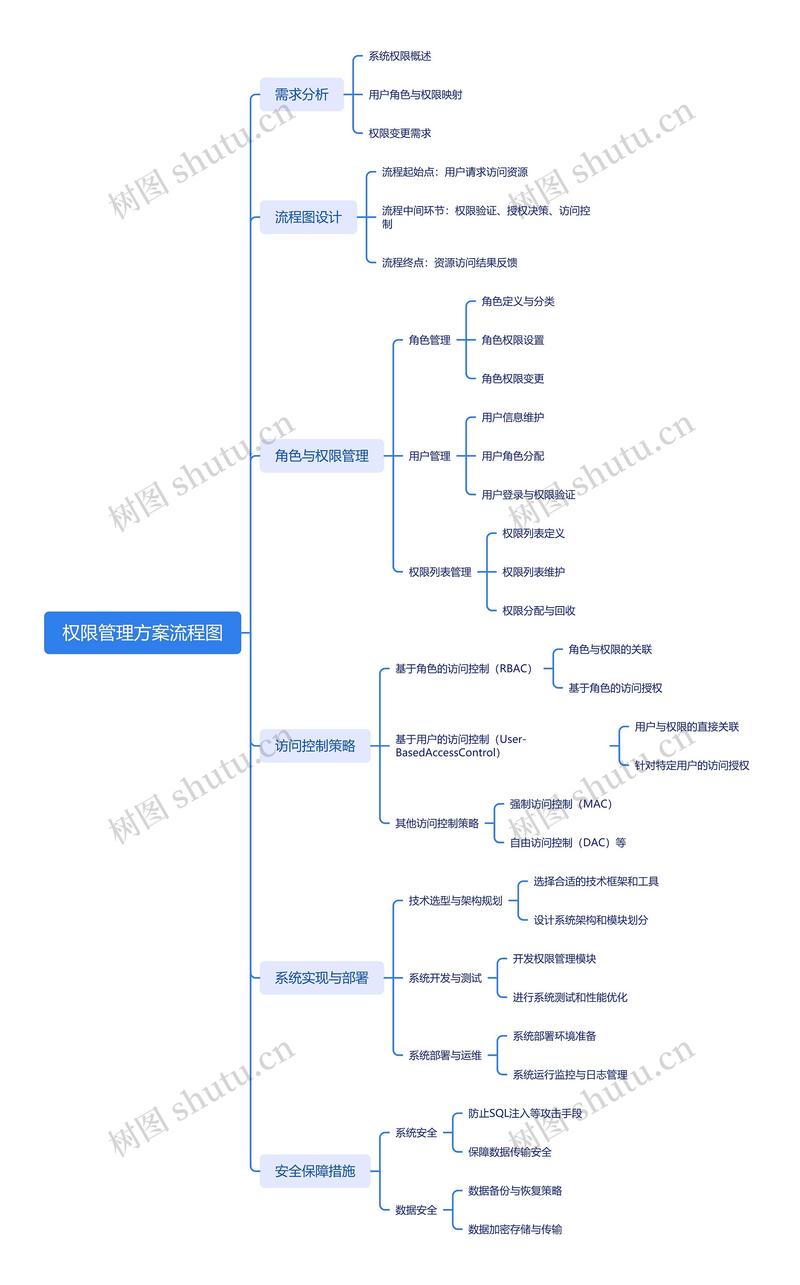
比黑客入侵更可怕的,是权限本身的伦理边界
现在的访问控制规则越做越细,细到什么程度?比如你是公司的研发,登代码仓库的时候,系统不仅要验证你的身份,还要看你现在复制的代码行数是不是超过了你平时的平均水平,你现在下载的文件是不是跟你最近的工作内容相关,甚至能判断你是不是要把核心代码拷走。 听起来是挺安全对吧?但反过来想,这背后的权限边界在哪? 去年有个做AI大模型的公司,给算法岗的员工开访问控制权限的时候,设置了“只要检测到员工把训练数据下载到本地,就直接触发账号锁定,还要记过”。结果有个员工因为赶项目,把公开的开源数据集下载下来整理,被系统误判成偷核心数据,直接被锁了账号,耽误了三天的项目进度。还有更夸张的,有些公司把访问控制的规则延伸到了办公软件之外,比如你连公司的WiFi,系统会自动检测你手机里装了啥APP,要是装了网盘、录屏软件,直接就限制你访问内部的文档系统。 合着我上班连自己的手机装啥APP都不能决定了?这已经不是访问控制该管的事了。很多企业现在把访问控制当成了管员工的工具,而不是防外部风险的屏障,这就走歪了。那些把访问控制延伸到员工个人行为监控的做法,迟早会撞上合规红线——按照现在的个人信息保护相关规定,企业如果没有明确的告知和授权,根本没有权限收集员工的设备信息、非工作场景的行为数据。 最后说点对未来3-5年的判断,没有啥虚的: 第一,接下来两年,中大型企业的访问控制需求会集中爆发,但绝对不是大家想的一步到位上全套零信任。最先被掏钱的,一定是冗余权限清理这类最落地的需求——先把离职账号、闲置权限清干净,把核心数据库、代码仓库的访问规则理清楚,比买啥花哨的系统都管用。 第二,访问控制的规则引擎会越来越细,但一定会经历一轮合规洗牌。那些靠过度收集员工行为数据来做风险判断的厂商,迟早会被合规要求卡脖子,最后能活下来的,一定是在风险防控和员工体验之间找到平衡点的产品。 第三,未来的访问控制不会再是一个独立的售卖产品,会慢慢嵌到企业所有的数字系统里——就像现在的网络带宽一样,你不会单独为了访问控制买一套系统,它是所有应用、所有数据库自带的基础能力。 很多人总觉得数字安全是啥高大上的事,要花几百万上千万,要上最先进的AI检测系统。其实不是。最坚固的防线,从来都是把最基础的事做扎实——你连谁能进哪个门,进了门能干啥都搞不清楚,再贵的系统都是摆设。作者|大讲堂
排版|大讲堂
审核|白杨