 大讲堂

被吹成“数据流通圣杯”的技术,到底卡在哪?
很多人第一次听同态加密的概念,都会觉得这玩意是科幻小说里才有的东西——简单说,同态加密就是能直接在加密态的密文上做任意运算,最后解出来的结果,跟拿明文算完再加密的结果完全一致。说白了就是,你把你的银行卡密码、病历、交易记录全加密成一堆乱码传给银行,银行不用解密,直接在这堆乱码上算完你这个月的消费账单、看看你有没有欺诈风险,最后把结果加密传回给你,你拿自己的密钥一解,就是清清楚楚的账单。整个过程里,银行自始至终都看不到你的原始明文数据。 这玩意听着就离谱对吧?对,密码学界之前也觉得离谱。在2009年之前,所有的同态加密方案都是残缺的:要么只能支持加法运算,要么只能支持乘法,最多支持有限次的两种运算,相当于你拿着个加密的保险箱,只能塞钱或者取整笔钱,连算个总数都费劲,稍微多操作两次保险箱就直接锁死。直到Craig Gentry在IBM的实验室里搞出第一个可运行的全同态加密方案,整个学界直接炸了——这相当于人类第一次造出了能在不拆开密封信封的前提下,直接修改信里的内容还能保证信封不被破坏的魔法。 但问题也随之而来。第一个版本的全同态加密方案有多慢?举个例子,你用普通计算器算两个数的乘法只要几纳秒,用这个方案算要花好几秒——慢了足足上百万倍。你拿它算个月度销售额报表,可能要等上三天。哪个业务部门愿意用?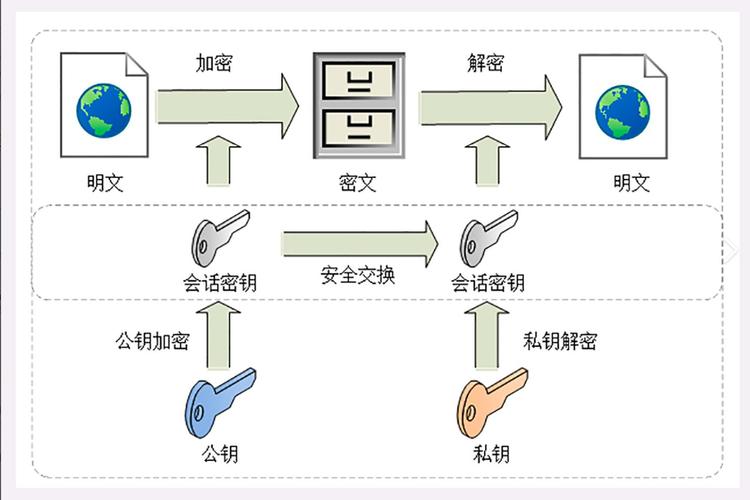
现在的产业化进度,已经比3年前所有人预想的都快
说实话,我2021年的时候去参加国内的隐私计算峰会,当时同态加密的展台基本都是在讲概念,连个能跑通的demo都拿不出来。结果今年再去,好几个头部云厂商、安全厂商都已经拿出了能扛住生产环境流量的同态加密服务。 现在的优化到什么程度了?针对结构化数据的批量运算,头部厂商的方案已经把速度差压缩到了明文的100倍以内——别觉得100倍还是很慢,要知道3年前这个数字还是10万倍。这个提升幅度,相当于从绿皮火车的速度,直接提到了高铁的二等座速度。 现在已经落地的场景其实挺集中的:某股份制银行用同态加密做跨机构的反欺诈联合建模,两家银行不用把自己的客户交易明细、黑名单数据拿出来,直接在密文状态下联合训练模型,最后出来的模型精度跟明文联合训练的结果差不到1%,完全能满足业务需求。还有几家头部的三甲医院,用同态加密做跨中心的肺癌病例联合研究,所有患者的基因数据、病历数据全程都是密文状态,最后算出来的临床统计结果跟明文分析的完全一致,完全不用担患者隐私泄露的风险。 当然,这里面也有不少混水摸鱼的。有些厂商说自己落地了同态加密项目,结果实际跑的时候还是先把数据解密了再算,纯纯拿概念骗合规预算。毕竟现在数据合规的罚款越来越重,很多企业宁愿花点钱买个“技术合规”的名头,也不想真的掏成本去做实际的优化。
绕不开的坎:不是技术不行,是整个生态都没跟上
现在同态加密落地最大的瓶颈,早就不是密码学层面的运算速度了,而是整个上下游的生态完全没准备好。 第一个坎就是密文膨胀的问题。同态加密的密文体积,通常是明文的几十到上百倍。你传个1M的明文报表,加密之后要传100M,对企业的带宽、存储、服务器性能都是不小的压力。之前有个客户测过,用同态加密跑10G的用户数据,光是密文存储就占了1.2T的硬盘空间,成本比之前明文存储高了十几倍。 第二个坎是没有统一的标准。现在不同厂商的同态加密方案基本都是不兼容的,你用A厂商的BFV方案加密的密文,B厂商的系统根本解不了,跟当年USB接口五花八门的时代差不多。企业要是选了某一家的方案,后面换厂商的迁移成本极高,根本不敢随便大规模上。 第三个坎就是治理的悖论。同态加密的核心优势是“只有持有密钥的人才能解密”,但碰到网络洗钱、非法内容传播这类场景,监管部门怎么拿到合法的解密权限?现在全球都还没拿出统一的解决方案——要是搞不好,本来是用来保护隐私的技术,反而成了非法交易的天然保护罩。毕竟你连密文内容都看不到,怎么知道里面藏了什么违法的东西? 很多人说同态加密会在3年内普及到所有行业,我觉得太乐观了。未来3到5年,同态加密肯定不会像当年的云计算一样,一下子把全行业都覆盖了。最先大规模落地的,肯定是对隐私敏感度极高、对运算速度容忍度高的场景——比如金融的跨机构风控、医疗的多中心临床研究、政务的跨部门数据共享,这些场景本来就有硬性的合规要求,之前用联邦学习、多方安全计算这些方案,还是有概率出现数据泄露的问题,而同态加密是真的从数学层面保证,除了密钥持有者,谁都拿不到原始明文。 我个人的判断是,大概2027年左右,同态加密的运算速度会降到跟明文差10倍以内,密文体积也会压缩到现在的十分之一。到那个时候,很多中小规模的日常运算场景,比如企业内部的跨部门数据分析、用户画像计算,都会开始大规模用——毕竟现在数据合规的成本越来越高,你漏一次用户数据,罚款可能就够你付好几年的同态加密服务费了。 上周跟那个云厂商的负责人吃完火锅,他说他们现在已经把同态加密的服务打包成了云上的一个标准实例,按调用量收费——虽然现在每个月的调用量还没到峰值,但已经有不少金融客户在排队测了。说真的,哪有什么数据流通的圣杯啊,都是一步一步磨出来的对吧?作者|大讲堂
排版|大讲堂
审核|柚子