2026-10-03 13:57:43 作者:大讲堂
去年上半年某社交平台上亿用户数据泄露,查来查去,根子居然是内部一个离职运营的权限没收回。
没人觉得这是技术难题。可这就是实打实的访问控制漏洞。
很多企业把大价钱花在防火墙、入侵检测上,转头给了几百号人核心数据库的全权限。
说出去你敢信?
从物理门禁到数字身份:访问控制的核心逻辑没变过
最早的访问控制就是写字楼的门禁。你有工牌,能进大门,进不了核心机房。放到数字世界,逻辑一模一样:谁,能访问什么,能做什么操作。
早期的系统简单,自主访问控制就是资源所有者说了算,你建个文件夹,你给别人开权限。后来到了政企核心系统,要求严,就出来了强制访问控制,系统给每一个资源和人都分级,绝密级的资源只有绝密级的人能进,谁都改不了。
再后来企业系统多了,按角色分权限的RBAC成了主流——你是开发,你就能看测试环境代码;你是HR,你就能看员工薪资表。这东西用了快三十年,现在还是大部分企业的默认选择。
直到最近这几年,业务变了。
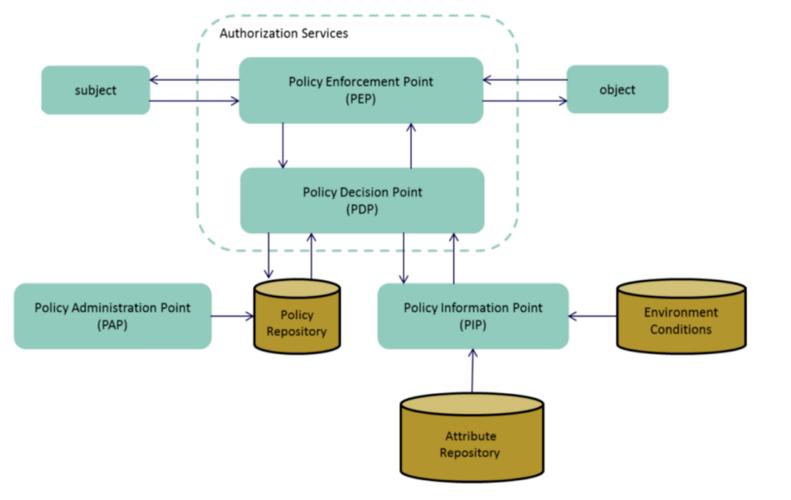 主流访问控制模型演进对比图
现在微服务拆分,人员流动大,项目制办公,一个人可能同时对接三个项目,角色说不清楚了,所以基于属性的ABAC,还有基于身份的零信任访问控制就起来了。访问控制的本质从来不是“禁止”,而是“精准放通”——你只给人他工作必须的最小权限,就算出问题,影响范围也锁死了。
云原生时代,访问控制成了兵家必争的新底座
说实话,前十年安全圈谈访问控制,都觉得这是个辅助功能,附带着身份认证卖。现在不一样了。
边界没了。远程办公成了常态,员工在家用自己的电脑就能连公司系统,原来的内网外网边界早就破了。多云部署是主流,一个企业的业务可能同时放在多个公有云,数据跨平台流动,原来的防火墙挡不住内部越权,也挡不住跨云的违规访问。
国内几家头部云厂商,今年都把访问控制升级成了独立的云服务。金融行业更夸张,监管明文要求核心系统必须做细粒度权限管控,今年上市的几个网络安全公司,零信任访问相关的营收增速都超过了百分之百。
我接触过一家股份制银行的CIO,他说三年前他们行开始做权限梳理,光梳理就花了八个月,把原来十几万条冗余权限全部清掉,现在谁要调个权限,线上申请自动审批,超过三个月自动回收,比原来人工管效率高了十倍,也踏实多了。
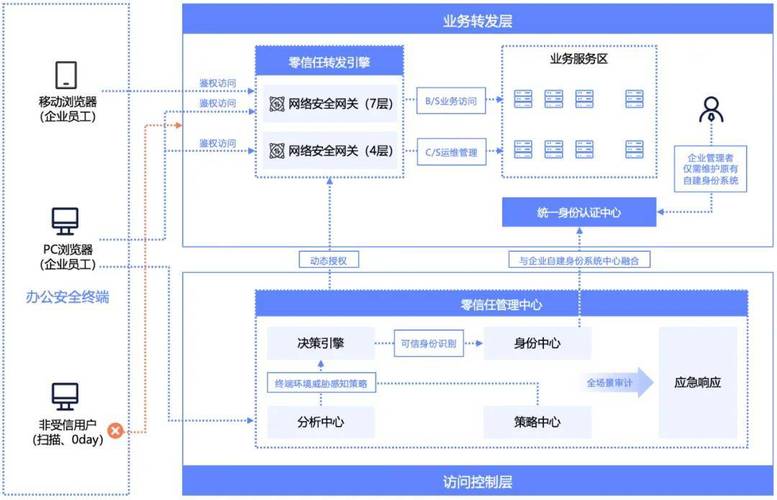 金融企业零信任访问控制落地架构图
不过话说回来,现在产业里的分化也很明显。头部互联网和金融砸钱上新一代访问控制,很多中小公司还是靠人工管,给新人开权限一股脑全勾,走了也不删,就等着出事。
访问控制现在已经不是纯安全问题了。合规要求、数据隐私保护,都绑在上面。个人信息保护相关法规出来之后,要是因为权限乱了泄露了用户信息,罚得你肉疼。
落地的坑,一半不在技术,一半在人
 落地的坑,一半不在技术,一半在人
现在很多企业上访问控制,踩的坑比拿到的好处多。
第一个坑,为了合规做样子。花了大价钱买了系统,权限还是原来那套,只是把纸质表格搬到了线上,该乱还是乱。我见过一家企业,过等保的时候临时整理了权限,检查一过,又回到原来的样子。
第二个坑,为了安全牺牲体验。权限卡得太死,员工改个配置要走三个审批,半天拿不到权限,业务骂安全,CIO两头不是人。很多公司的访问控制系统最后成了摆设,大家都找运维开后门,等于没装。
第三个坑,伦理边界模糊。现在很多公司把访问控制和员工监控绑在一起,员工访问了什么网页,传了什么文件,全部记下来,连私人聊天内容都扫描,美其名曰防止数据泄露,实际上早就越界了,已经有不少员工因为这个打官司。
还有技术本身的问题,细粒度访问控制性能开销大,尤其是高并发的核心系统,加一层访问控制网关,延迟涨十几个点,业务部门根本不接受。
说到未来三五年,其实趋势已经很明显了。
访问控制肯定会变成企业数字化的标配,不是可选项,是必选项。监管只会越来越严,数据价值越来越高,没人敢拿这个开玩笑。
AI会成为访问控制的标配能力,不用人天天梳理权限了,AI会根据你平时的工作习惯自动分配需要的权限,你换岗了自动回收,发现异常访问直接锁掉,比人工准多了。
行业标准会慢慢统一,现在不同云厂商的访问控制接口不一样,企业跨云管理还是麻烦,以后肯定会出来通用的对接标准,降低迁移成本。
其实数字世界的安全,本质就是管清楚“谁能拿什么东西”,访问控制就是这道门。你门都锁不好,再贵的防盗系统也没用。对吧?
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:被低估的数字护城河:访问控制如何重构科技产业安全底座
文章链接:https://www.lfdjt.com/info_23_23808.html
 大讲堂
